Serwisy SEC

Fałszywe alerty Microsoft rozprzestrzeniają Narwha...
 3 miesięcy temu
Wprowadzenie do problemu / definicja Nowa kampania spear-phishingowa przypisywana grupie APT37, znanej również jako ScarCruft, wykorzystuje fałszywe alerty bezpieczeństwa konta Microsoft do dostarczania złośliwego systemu NarwhalRAT. Mechanizm ataku ...
Chińska kampania cyberwywiadowcza wykorzystała Goo...
3 miesięcy temu
Wprowadzenie do problemu / definicja Opisana kampania pokazuje, iż nowoczesna eksfiltracja danych nie musi opierać się na klasycznym malware działającym bezpośrednio na serwerze pocztowym. Coraz częściej napastnicy nadużywają legalnych funkcji admini...
Kampanie ClickFix rozszerzają dystrybucję malware ...
3 miesięcy temu
Wprowadzenie do problemu / definicja ClickFix to technika socjotechniczna, w której atakujący nakłania ofiarę do samodzielnego uruchomienia złośliwego polecenia. Najczęściej odbywa się to poprzez komunikaty podszywające się pod aktualizację przegląda...
Atak supply chain na CDN uderzył w OptinMonster i ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Atak na łańcuch dostaw systemu to rodzaj incydentu, w którym cyberprzestępcy kompromitują zaufany element ekosystemu zamiast atakować końcową ofiarę bezpośrednio. W tym przypadku naruszona została infrastruktura C...
SprySOCKS trafia na Windows: backdoor powiązany z ...
3 miesięcy temu
Wprowadzenie do problemu / definicja SprySOCKS to zaawansowany backdoor wykorzystywany w operacjach cybernetycznego szpiegostwa. Dotąd był kojarzony głównie z systemami Linux, jednak nowe ustalenia pokazują, iż narzędzie doczekało się także wariantów...
GhostTree: jak rekursywne junctions w Windows poma...
3 miesięcy temu
Wprowadzenie do problemu / definicja GhostTree to technika unikania detekcji w systemach Windows, która wykorzystuje rekursywne dowiązania katalogów NTFS typu junction do budowania zapętlonych struktur ścieżek. W praktyce pozwala to tworzyć bardzo du...
Rokarolla: nowy trojan bankowy na Androida wykrada...
3 miesięcy temu
Wprowadzenie do problemu / definicja Rokarolla to nowo opisany trojan bankowy dla systemu Android, którego możliwości wykraczają poza klasyczną kradzież loginów i haseł. Złośliwe oprogramowanie łączy funkcje phishingu mobilnego, przejmowania uprawnie...

Dyrektywa NIS2 w Polsce: co muszą wiedzieć firmy p...
 3 miesięcy temu
Z około 400 podmiotów do niemal 38 000 — tak rośnie liczba firm objętych przepisami o cyberbezpieczeństwie po nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa, która weszła w życie 3 kwietnia 2026 roku. To największa zmiana w polskim prawie...
Cyberatak na Radę Europy. „Nie zostańcie kolejnym ...
 3 miesięcy temu
Grupa ShinyHunters twierdzi, iż przeprowadziła udany atak hakerski na Radę Europy. Cyberprzestępcy mieli wykraść ok. 300 GB danych. Przyczyną włamania była podatność zero-day w oprogramowaniu Oracle, którą sprawcy mieli wykorzystać do zaatakowania se...

AI nie naprawi za Ciebie produkcji. Ale gwałtownie...
 3 miesięcy temu
Widziałeś już pewnie te wszystkie efektowne pokazy na LinkedIn, w których AI „w 30 sekund robi robotę całego działu IT”? Wklejasz magiczny prompt, model wypluwa idealny raport, świat staje się piękny, a rozjechana produkcja sama wstaje z kolan. Bajka...
USA wstrzymuje dostęp do Fable 5 i Mythos 5. Pierw...
 3 miesięcy temu
Jeszcze kilka lat temu ograniczenia eksportowe dotyczące sztucznej inteligencji koncentrowały się głównie na procesorach, kartach GPU i infrastrukturze obliczeniowej. Teraz po raz pierwszy na taką skalę celem stały się same modele AI. Administracja U...
1000 inżynierów, eksperci Google i AWS oraz konkre...
 3 miesięcy temu
Jeśli interesują Cię systemy działające na dużą skalę, nowoczesna infrastruktura, AI i cyberbezpieczeństwo, warto zwrócić uwagę na Tech Race Summit 2026, które odbędzie się 10 września w Warszawie.Na jednej scenie spotkają się eksperci z AWS, Oracle,...
The Gentlemen: ransomware napędzany infostealerami...
3 miesięcy temu
Wprowadzenie do problemu / definicja The Gentlemen to grupa ransomware, która w krótkim czasie zyskała rozgłos dzięki połączeniu kilku skutecznych elementów operacyjnych: dostępu pozyskiwanego z logów infostealerów, wykorzystania narzędzi wspieranych...
MS-ISAC po utracie finansowania federalnego: rośni...
3 miesięcy temu
Wprowadzenie do problemu / definicja MS-ISAC, czyli Multi-State Information Sharing and Analysis Center, przez lata stanowił jeden z najważniejszych filarów współdzielenia informacji o zagrożeniach cybernetycznych w amerykańskim sektorze publicznym. ...
Chińscy hakerzy wykorzystali reguły Google Workspa...
3 miesięcy temu
Wprowadzenie do problemu / definicja Google Threat Intelligence Group ujawnił kampanię cyberszpiegowską przypisaną klastrowi UNC6508, powiązanemu z Chińską Republiką Ludową. Operacja była wymierzona w organizacje z obszaru badań naukowych, medycyny o...
FBI ostrzega przed nową falą oszustw kryptowalutow...
3 miesięcy temu
Wprowadzenie do problemu / definicja Federalne Biuro Śledcze ostrzegło przed nową odmianą oszustw inwestycyjnych powiązanych z kryptowalutami, w których przestępcy wykorzystują kurierów do fizycznego odbioru gotówki od ofiar. To rozwinięcie znanych s...
Duży transfer z InPost do Google Polska
3 miesięcy temu
Dagmara Brzezińska zostanie dyrektorką krajową Google Polska. Dotychczasowa wiceprezes ds. sprzedaży w InPost obejmie funkcję we wrześniu bieżącego roku. Zmiana na stanowisku w amerykańskim gigancie spowodowana jest odejściem szefowej oddziału, Magda...
TikTok Shop już w Polsce. Eksperci widzą poważne r...
 3 miesięcy temu
Dziś TikTok Shop oficjalnie debiutuje w Polsce. Zjawisko określane mianem shoppertainment niesie jednak ze sobą ogromne ryzyko.
ABW wskazało głównego adwersarza Polski. To dzieje...
3 miesięcy temu
„Jesteśmy poddawani nieustannym atakom” – alarmują polskie władze i służby bezpieczeństwa. W sieci toczy się walka o nasze umysły, a główny adwersarz Polski dysponuje ogromnym zapleczem. Zastępca szefa ABW wskazuje na działające podstępnie wrogie gru...

Model Zero Trust Security w firmie. Dlaczego zasad...
 3 miesięcy temu
Współczesne organizacje funkcjonują w środowisku, w którym zagrożenia cybernetyczne stają się coraz bardziej zaawansowane. Ataki ransomware potrafią sparaliżować działalność przedsiębiorstwa w ciągu kilku godzin, powodując przestoje, utratę danych or...

Dashlane potwierdza atak brute force, jednak dane ...
3 miesięcy temu
31 maja 2026 do Dashlane wpłynęły zgłoszenia kilku użytkowników, którzy otrzymali e-mail informujący, iż ich konto zostało zawieszone. Użytkownicy zgłaszali również problemy z logowaniem do usługi po zresetowaniu hasła (Master Password). TLDR: Zespół...
Nowość w usłudze Microsoft Defender: zainfekowana ...
3 miesięcy temu
Wyobraźmy sobie sytuację, w której na naszą służbową skrzynkę przychodzi wiadomość z atrakcyjną ofertą biznesową. Szczegóły mają być przedstawione w załączonym dokumencie. W mailu widnieje prośba o pilne zapoznanie się z treścią oraz możliwie jak naj...

Dyrektywa NIS 2: Lista branż, obowiązki i kary za ...
3 miesięcy temu
Europejski krajobraz cyfrowy przechodzi fundamentalną transformację. Nowe regulacje prawne nakładają na tysiące przedsiębiorstw restrykcyjne wymagania, których celem jest drastyczne podniesienie poziomu odporności na cyberataki oraz ochrona infrastru...

6 najczęstszych technik phishingu wymierzonych w p...
3 miesięcy temu
Cyberprzestępczość w Polsce wchodzi na zupełnie nowy poziom wyrafinowania, przez co tradycyjne systemy obronne oraz standardowe programy antywirusowe przestają wystarczać. Tracą na tym przedsiębiorstwa, które nie inwestują w świadomość pracowników or...
Masz konto w VeloBanku? jeżeli dostaniesz tego SMS...
3 miesięcy temu
Cyberprzestępcy nie próżnują, a tradycyjne metody ochrony kont bankowych coraz częściej zawodzą w starciu z wyrafinowanym phishingiem. VeloBank postanowił wyjść naprzeciw tym zagrożeniom, wdrażając zupełnie nowy, dwukierunkowy mechanizm obronny opart...
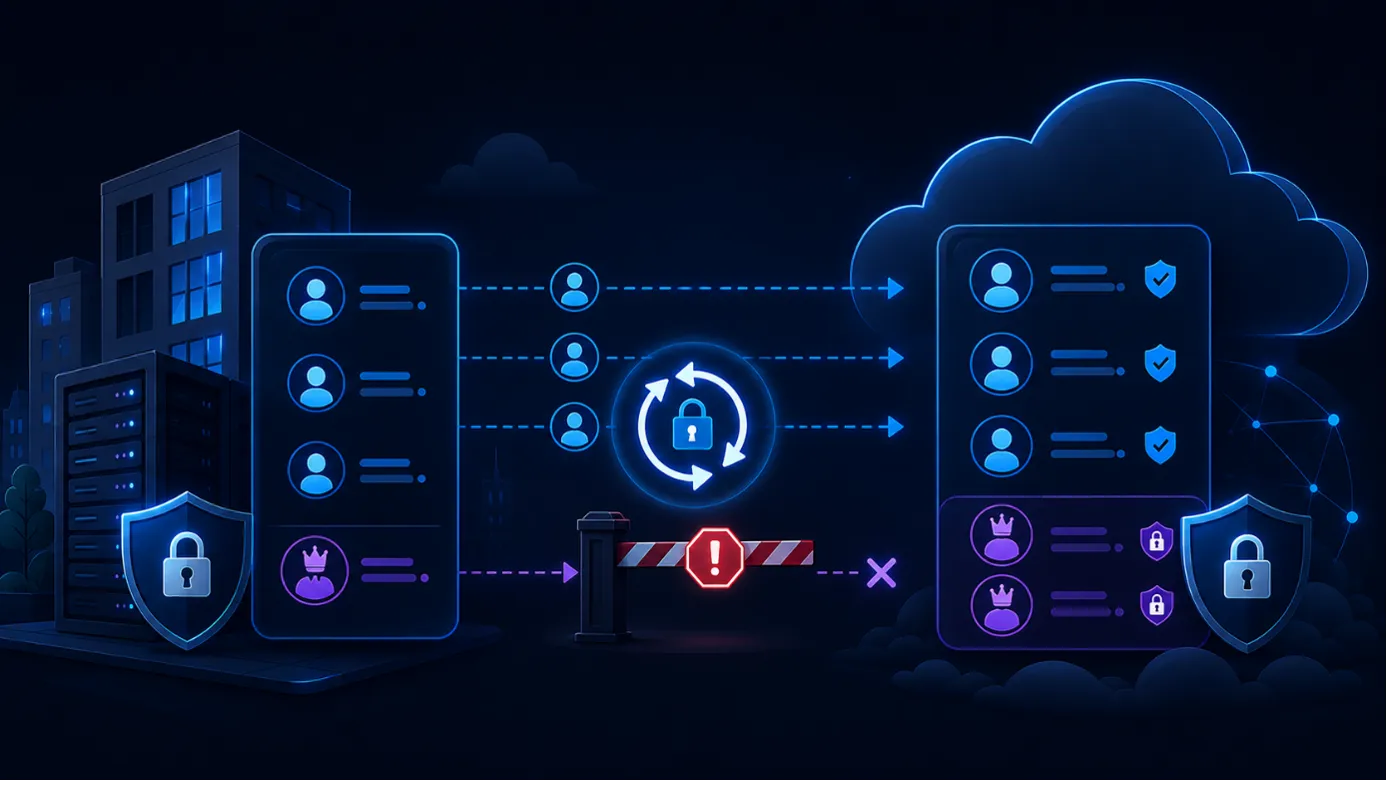
Microsoft Entra Connect blokuje hard match dla upr...
3 miesięcy temu
Microsoft wprowadza zmianę dotyczącą firm korzystających jednocześnie z lokalnego Active Directory i chmurowego Entra ID. Od 1 czerwca 2026 r. Entra ID blokuje hard match w sytuacji, gdy lokalne konto z AD miałoby zostać połączone z istniejącym, mają...
Strategia bez produktu to tylko dokument. Polska p...
3 miesięcy temu
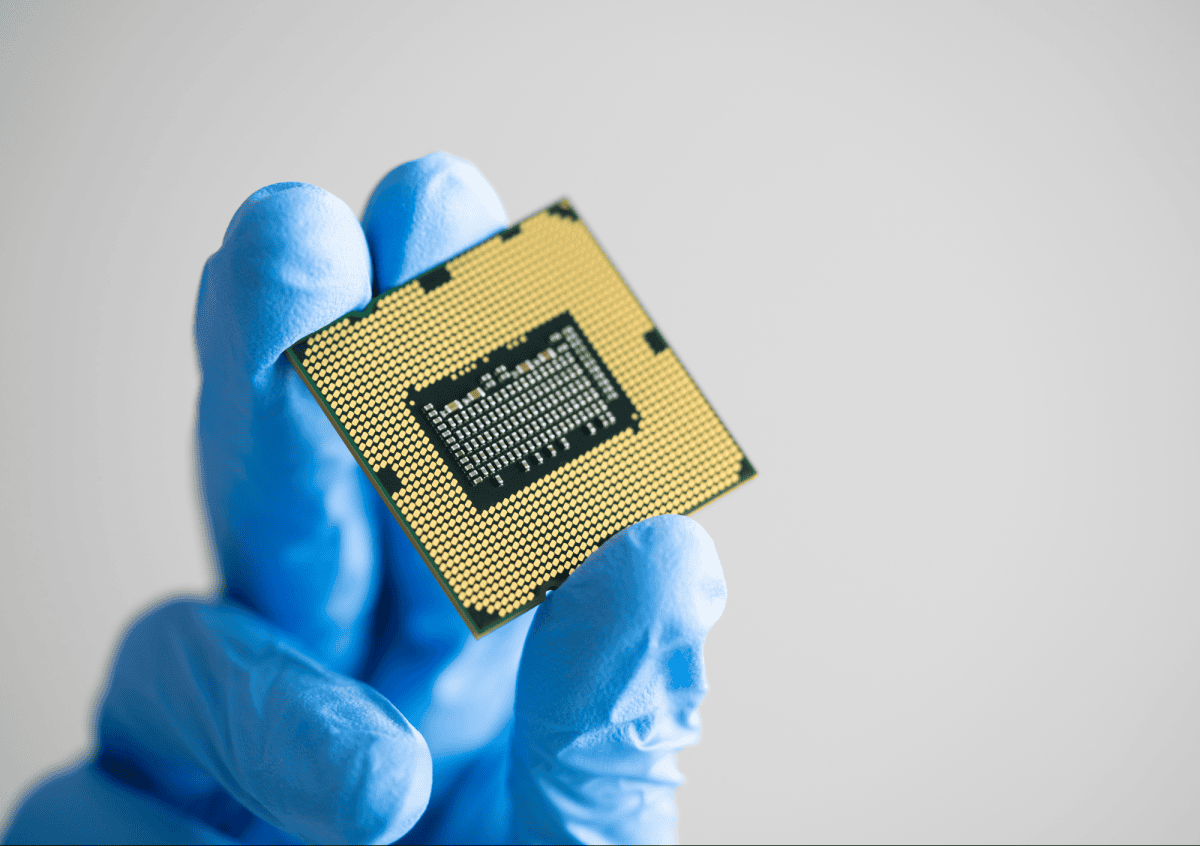
Polska po raz pierwszy próbuje kompleksowo opisać swoją politykę wobec sektora półprzewodników. To dobry i potrzebny krok, ale sam ekosystem nie wystarczy. jeżeli nowa strategia ma być czymś więcej niż kolejnym dokumentem administracji, musi odpowied...
Ponad 400 pakietów Arch Linux AUR przejętych w ata...
3 miesięcy temu
Wprowadzenie do problemu / definicja Arch User Repository (AUR) ponownie znalazło się w centrum poważnego incydentu bezpieczeństwa. W czerwcu 2026 roku napastnicy przejęli setki porzuconych pakietów społecznościowych i zmodyfikowali ich receptury bud...
Chińsko-powiązana grupa ukrywała backdoory w mecha...
3 miesięcy temu
Wprowadzenie do problemu / definicja Długotrwała kompromitacja warstwy uwierzytelniania w systemach Linux należy do najbardziej niebezpiecznych i najtrudniejszych do wykrycia form intruzji. Gdy napastnicy modyfikują zaufane komponenty odpowiedzialne ...
Polecenia Linux działające natywnie w Windows? Mic...
 3 miesięcy temu
Osoby używające systemu Windows i jednocześnie WSL (Windows Subsystem for Linux) nie uznają korzystania z poleceń znanych z systemu Linux czy samej powłoki Bash za szczególnie nowatorskie rozwiązanie. WSL jest w tej chwili standardem m.in. wśród prog...
Handala deklaruje włamanie do Cal Water: wyciek da...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na sektor wodociągowy należą do najpoważniejszych incydentów cyberbezpieczeństwa, ponieważ mogą łączyć naruszenie danych z zagrożeniem dla infrastruktury krytycznej. Najnowszy przypadek dotyczy deklarowanego...
Backdoor w PAM i OpenSSH: ukryta persystencja w Li...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ujawniona kampania pokazuje, iż zaawansowane operacje cybernetyczne coraz częściej koncentrują się na modyfikacji zaufanych komponentów systemowych, a nie wyłącznie na uruchamianiu osobnych próbek malware. W tym p...
Japoński dostawca energii utracił nośnik z danymi ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Incydenty bezpieczeństwa nie zawsze są skutkiem ataków ransomware, wykorzystania luk czy przejęcia kont administracyjnych. Równie groźne pozostają zdarzenia związane z utratą fizycznych nośników danych, zwłaszcza ...
Novo Nordisk ujawnia naruszenie danych z badań kli...
3 miesięcy temu
Wprowadzenie do problemu / definicja Novo Nordisk poinformował o incydencie bezpieczeństwa obejmującym nieuprawnione skopiowanie części danych z wewnętrznych systemów IT. Zdarzenie dotyczy informacji związanych z wybranymi badaniami klinicznymi oraz ...
Ponad 400 pakietów AUR przejętych w ataku supply c...
3 miesięcy temu
Wprowadzenie do problemu / definicja Arch User Repository (AUR) ponownie znalazło się w centrum uwagi po szeroko zakrojonej kampanii supply chain, w której napastnicy przejęli setki pakietów społecznościowych i zmodyfikowali ich skrypty budowania. Ce...

Prelekcja Informatyka Zakładowego na twoim evencie...
 3 miesięcy temu
Pracujesz w firmie związanej z IT i szykujesz imprezę firmową? W programie konferencji dla partnerów biznesowych brakuje tematu, do którego którego łatwo będzie nawiązać w kuluarach? A może załoga potrzebuje szkolenia na żywo w waszym biurze? Możesz ...


Alert. Ataki na polskie konta Gmail! Dostęp do skr...
3 miesięcy temu
Jak informuje CERT Polska: Przejęte skrzynki są […] przeszukiwane pod kątem interesujących z punktu widzenia atakujących informacji, takich jak lista kontaktowa (do typowania dalszych celów kampanii), wrażliwe dokumenty czy powiązane konta (np. w med...

Systemy łączności w Polsce. W jakim miejscu jest P...
3 miesięcy temu
Jakie zastosowanie można znaleźć dla systemów łączności w sektorze obronnym, zwłaszcza w przypadku sieci o znaczeniu krytycznym? Podczas XI edycji WAT ICT Days, przedstawiciele firm telekomunikacyjnych przedstawiali rozwiązania dotyczące infrastruktu...

Jak sprawdzić, czy moja organizacja podlega pod NI...
3 miesięcy temu
Pewnie niejeden z Was zadaje sobie pytania tego rodzaju: itd., itp. o ile dręczą Was powyższe wątpliwości, to przychodzimy z pomocą 🙂 16 czerwca o godz. 10:00 zapraszamy na bezpłatny webinar, podczas którego Marcin Serafin, Partner w kancelarii praw...
Alert bezpieczeństwa ServiceNow po badaniach bug b...
3 miesięcy temu
Wprowadzenie do problemu / definicja ServiceNow opublikował alert bezpieczeństwa po wykryciu nietypowej aktywności związanej z problemem, który w określonych warunkach mógł umożliwić nieautoryzowany dostęp do informacji w instancjach klientów. Począt...
Zmęczenie alertami staje się realnym zagrożeniem d...
3 miesięcy temu
Wprowadzenie do problemu / definicja Zmęczenie alertami to stan operacyjnego przeciążenia zespołów SOC, w którym liczba i częstotliwość powiadomień z narzędzi bezpieczeństwa przekracza możliwości ich skutecznej analizy. Problem nie wynika wyłącznie z...
Fałszywe instrukcje instalacji narzędzi AI nowym w...
3 miesięcy temu
Wprowadzenie do problemu / definicja Rosnąca popularność narzędzi AI dla programistów otworzyła nową powierzchnię ataku, którą aktywnie wykorzystują cyberprzestępcy. Zamiast klasycznego phishingu coraz częściej pojawiają się fałszywe strony dokumenta...
Segmentacja OT działa tylko wtedy, gdy operatorzy ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Segmentacja sieci od lat należy do podstawowych mechanizmów ochrony środowisk OT. Jej celem jest ograniczenie rozprzestrzeniania się incydentów, zmniejszenie skali skutków kompromitacji oraz odseparowanie systemów...
Chińskie i północnokoreańskie grupy APT nasilają a...
3 miesięcy temu
Wprowadzenie do problemu / definicja Aktywność grup APT powiązanych z państwami oraz środowisk cyberprzestępczych nastawionych na zysk pozostaje jednym z najpoważniejszych zagrożeń dla instytucji finansowych w regionie Azji i Pacyfiku. Szczególnie wi...
Siemens Desigo CC fałszywie oznaczany jako malware...
3 miesięcy temu
Wprowadzenie do problemu / definicja Siemens poinformował o incydencie dotyczącym platformy Desigo CC, w którym legalne pliki aktualizacyjne zostały błędnie oznaczone jako złośliwe przez wybrane silniki antywirusowe i rozwiązania bezpieczeństwa endpo...
OnyxC2: komercyjny infostealer klasy enterprise ob...
3 miesięcy temu
Wprowadzenie do problemu / definicja OnyxC2 to nowoczesny infostealer oferowany w modelu Malware-as-a-Service, który łączy klasyczne funkcje kradzieży danych z możliwościami zdalnej kontroli nad zainfekowanym systemem. W praktyce oznacza to, iż zagro...
OceanLotus uderza w inwestorów w Wietnamie. SPECTR...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu należą dziś do najgroźniejszych technik stosowanych przez zaawansowane grupy APT. Ich siła wynika z możliwości dostarczenia złośliwego kodu za pośrednictwem zaufanych mechanizmów ak...
Wyciek kodu źródłowego robaka Miasma zwiększa ryzy...
3 miesięcy temu
Wprowadzenie do problemu / definicja Miasma to złośliwy framework klasy worm, którego celem jest przejmowanie środowisk deweloperskich i dalsze rozprzestrzenianie się poprzez ataki na łańcuch dostaw oprogramowania. Zagrożenie nie ogranicza się do inf...
Zagrożenia napędzane przez AI obnażają słabości st...
3 miesięcy temu
Wprowadzenie do problemu / definicja Rosnące wykorzystanie sztucznej inteligencji w cyberatakach zmienia tempo i skalę działań prowadzonych przez przestępców. Automatyzacja phishingu, rekonesansu, identyfikacji podatności oraz przygotowania złośliweg...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.