Serwisy SEC

Nowa fala ataków na programistów. Cyberprzestępcy ...
 3 miesięcy temu
Badacze bezpieczeństwa z EclecticIQ alarmują o trwającej kampanii cyberprzestępczej, wycelowanej głównie w programistów szukających instalatorów GeminiCLI oraz Claude Code. Atakujący używają techniki SEO poisoning (zatruwanie wyników wyszukiwania), a...
Filtr SafeSearch w Google – jak włączyć/wyłączyć i...
 3 miesięcy temu
Co to jest i jak działa filtr SafeSearch w wyszukiwarce Google? Włączanie, wyłączanie, działanie i ustawienia.

Anonimowy Linux miał chronić przed śledzeniem. Ter...
 3 miesięcy temu
Tails 7.8.1 został udostępniony jako awaryjna aktualizacja bezpieczeństwa. Twórcy anonimowego Linuksa ostrzegają przed poważną luką, która w określonych warunkach mogła pomóc atakującemu w przejęciu kontroli nad systemem i deanonimizacji użytkownika....
Blockchain jako element infrastruktury cyberprzest...
 3 miesięcy temu
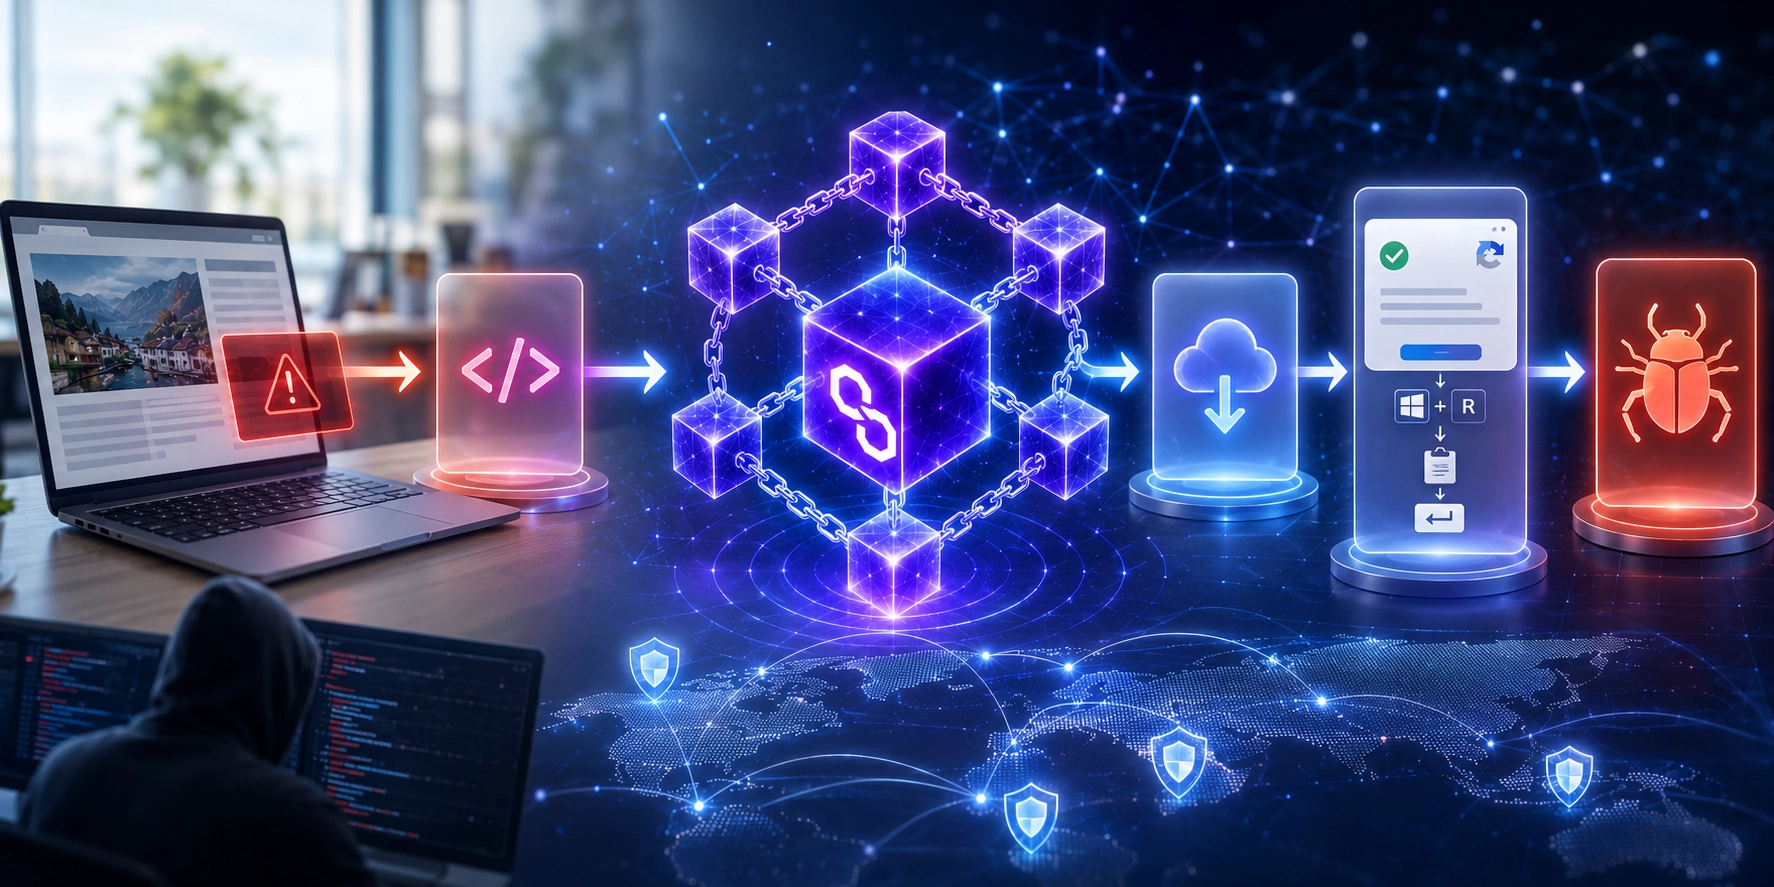
Przez wiele lat infrastruktura kampanii malware opierała się na klasycznym modelu wykorzystującym domeny oraz serwery C2 kontrolowane bezpośrednio przez operatorów. Rozwój technik detekcji, automatyzacji sinkholingu oraz szybkiego blokowania domen sp...

Oszuści znowu udają Pocztę Polską. Wyłudzają dane ...
3 miesięcy temu
Wpisałeś dane karty i czekasz? Oszuści internetowi bezwzględnie wykorzystują naszą uśpioną czujność. W najnowszym przekręcie na Pocztę Polską kluczowym elementem stał się ekran oczekiwania. Gdy na podrobionej stronie kręci się animacja ładowania, zło...

Android Auto znów sprawia problemy. Spotify nagle ...
3 miesięcy temu
Użytkownicy znów narzekają na Android Auto - tym razem pojawiają się zgłoszenia dotyczące niedziałających aplikacji.

MythOS wyprzedza GPT-5.5 w exploitacji luk Chrome....
 3 miesięcy temu
Wprowadzenie do problemu / definicja Rozwój wyspecjalizowanych modeli generatywnej sztucznej inteligencji coraz mocniej wpływa na obszar cyberbezpieczeństwa. Najnowsze benchmarki pokazują, iż nowoczesne modele nie tylko wspierają analizę kodu i ident...
Rosnąca adopcja AI otwiera nowe możliwości dla dys...
3 miesięcy temu
Wprowadzenie do problemu / definicja Upowszechnienie narzędzi sztucznej inteligencji w środowiskach firmowych i operacyjnych wyraźnie zmienia krajobraz zagrożeń. AI przestała być wyłącznie wsparciem dla produktywności, automatyzacji i analiz danych. ...
Atakujący automatyzują omijanie EDR z użyciem AI. ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Omijanie systemów EDR staje się coraz bardziej zautomatyzowanym elementem działań po przełamaniu zabezpieczeń. Najnowsze obserwacje pokazują, iż przestępcy wykorzystują narzędzia wspierane przez sztuczną inteligen...
Operacja KRATOS uderza w nielegalny streaming: 29 ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nielegalny streaming bywa postrzegany głównie jako problem naruszenia praw autorskich, jednak z perspektywy cyberbezpieczeństwa jest to zjawisko znacznie poważniejsze. Tego typu usługi opierają się na rozproszonej...
Powiadomienia z WhatsApp i Slack mogły przejąć Goo...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nowe badania wykazały, iż Google Gemini na Androidzie mógł zostać zmanipulowany dzięki odpowiednio spreparowanych powiadomień z popularnych komunikatorów i aplikacji społecznościowych. Problem dotyczył sposobu, w ...
USA i sektor prywatny uderzają w oszustwa kryptowa...
3 miesięcy temu
Wprowadzenie do problemu / definicja Oszustwa inwestycyjne oparte na kryptowalutach, w tym schematy określane jako „pig butchering”, należą dziś do najbardziej dochodowych form cyberprzestępczości wymierzonej w osoby prywatne. Mechanizm działania pol...
Cyberwywiad wymierzony w konto Outlook menedżera g...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ukierunkowane kampanie cyberwywiadowcze coraz częściej koncentrują się nie na całej infrastrukturze ofiary, ale na pojedynczych, wysoko uprzywilejowanych zasobach informacyjnych. Jednym z najcenniejszych celów poz...
CISA ostrzega przed cyberatakami na systemy monito...
3 miesięcy temu
Wprowadzenie do problemu / definicja Amerykańskie agencje rządowe ostrzegły przed kampanią cyberataków wymierzoną w internetowo dostępne systemy Automatic Tank Gauge (ATG), wykorzystywane do monitorowania poziomu paliw i innych cieczy w zbiornikach m...
Fałszywe strony open source wysoko w Google rozpro...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali kampanię, w której fałszywe strony podszywające się pod popularne projekty open source i darmowe narzędzia przechwytują ruch z wyszukiwarek, a następnie kierują część użytkowników do...
FlutterShell na macOS: nowy backdoor rozprzestrzen...
3 miesięcy temu
Wprowadzenie do problemu / definicja FlutterShell to nowy backdoor wymierzony w systemy macOS, dystrybuowany w ramach kampanii malvertisingowej wykorzystującej reklamy podszywające się pod legalne aplikacje desktopowe. Zagrożenie łączy cechy adware, ...
Francja i Hiszpania rozbiły internetowy rynek fałs...
3 miesięcy temu
Wprowadzenie do problemu / definicja Fałszowanie dokumentów pozostaje jednym z najważniejszych narzędzi wspierających przestępczość transgraniczną. Współcześnie nie ogranicza się ono już do lokalnych warsztatów i obrotu offline, ale coraz częściej pr...
IronWorm atakuje npm: malware infekuje 36 pakietów...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu pozostają jednym z najpoważniejszych zagrożeń dla zespołów developerskich oraz środowisk CI/CD. Najnowszy incydent w ekosystemie npm pokazuje, iż cyberprzestępcy przez cały czas roz...
Hola Browser na Windows skompromitowany w ataku na...
3 miesięcy temu
Wprowadzenie do problemu / definicja Atak na łańcuch dostaw systemu to jeden z najgroźniejszych scenariuszy w cyberbezpieczeństwie, ponieważ nie wymaga bezpośredniego przełamania zabezpieczeń użytkownika końcowego. Zamiast tego napastnik ingeruje w p...

Przełom w usługach Google? Kopie zapasowe w Androi...
3 miesięcy temu
Dbanie o regularne tworzenie kopii zapasowych to absolutny fundament odpowiedzialnego korzystania ze telefona. Sęk w tym, iż do tej pory system z zielonym robotem nie dawał nam w tej kwestii żadnego wyboru, zmuszając do wrzucania w chmurę również tyc...
Cyberprzestępcy coraz częściej wykorzystują AI. Au...
3 miesięcy temu
Wprowadzenie do problemu / definicja Sztuczna inteligencja przestała być wyłącznie wsparciem dla zespołów bezpieczeństwa i analityków. Coraz wyraźniej staje się również narzędziem wykorzystywanym przez cyberprzestępców do skalowania phishingu, socjot...
DriveSurge: masowa kampania ClickFix i FakeUpdate ...
3 miesięcy temu
Wprowadzenie do problemu / definicja DriveSurge to nazwa rozbudowanej operacji cyberprzestępczej, w której atakujący wykorzystują przejęte, legalnie działające strony internetowe do kierowania użytkowników na fałszywe komunikaty aktualizacji przegląd...
WeedHack atakuje społeczność Minecrafta. Ponad 116...
3 miesięcy temu
Wprowadzenie do problemu / definicja WeedHack to rozbudowana kampania malware wymierzona w użytkowników Minecrafta, zwłaszcza osoby pobierające mody, klienty, cheaty i dodatkowe narzędzia z niezweryfikowanych źródeł. Zagrożenie łączy funkcje infostea...
Narzędzia ransomware wspierane przez AI automatyzu...
3 miesięcy temu
Wprowadzenie do problemu / definicja Cyberprzestępcy coraz częściej wykorzystują generatywną sztuczną inteligencję nie do autonomicznego prowadzenia ataków, ale do przyspieszania tworzenia, testowania i udoskonalania narzędzi ofensywnych. Najnowsze u...
Złośliwe powiadomienia mogły przejmować Google Gem...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa ujawnili scenariusz ataku, w którym pojedyncze spreparowane powiadomienie mogło zostać potraktowane przez Google Gemini na Androidzie jako wiarygodny kontekst operacyjny. W praktyce oznaczał...
345 dni niezweryfikowanej ekspozycji w bankowości:...
3 miesięcy temu
Wprowadzenie do problemu / definicja W sektorze finansowym tradycyjny model corocznych testów penetracyjnych coraz częściej nie nadąża za tempem zmian w infrastrukturze, integracjach i usługach wystawionych do internetu. Problem „345 dni niezweryfiko...
Operacja KRATOS 2: służby rozbiły dziewięć grup od...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nielegalny streaming i pirackie usługi IPTV są zwykle postrzegane jako problem naruszeń praw autorskich, jednak w praktyce stanowią także element dojrzałego ekosystemu cyberprzestępczego. Tego typu platformy wykor...
Atlas RAT w europejskich cyberatakach: kampania TA...
3 miesięcy temu
Wprowadzenie do problemu / definicja Atlas RAT to trojan zdalnego dostępu wykorzystywany w kampaniach przypisywanych grupie TA4922, która w 2026 roku rozszerzyła aktywność na cele w Europie. Zagrożenie to umożliwia nie tylko klasyczne przejęcie kontr...
Usługi Google Play. Uzurpator na tronie-smartfonie...
 3 miesięcy temu
Kiedyś władza należała do ciebie. Odebrali ci ją.

Złodzieje będą wściekli. Revolut kasuje numery z k...
3 miesięcy temu
Brytyjski fintech Revolut, z którego usług korzystają miliony Europejczyków, postawił właśnie milowy krok w dziedzinie cyberbezpieczeństwa i ochrony prywatności naszych pieniędzy. Właśnie ogłoszono oficjalny i natychmiastowy start zupełnie nowego for...

Warszawa: wielki finał sezonu! AWS OpenSearch, API...
 3 miesięcy temu
Czas na wielkie podsumowanie sezonu przed wakacjami! Zapraszamy 18 czerwca na MeetUp o godzinie 18:00. W ten ostatni wieczór w okresie spotykamy się w siedzibie PZU, by zmierzyć się z natywnym monitoringiem w AWS, zobaczyć GitOpsowe API w akcji...
ENISA NIS360 2026: UE wzmacnia cyberodporność, ale...
3 miesięcy temu
Wprowadzenie do problemu / definicja Raport ENISA NIS360 2026 przedstawia aktualny poziom dojrzałości cyberbezpieczeństwa w sektorach objętych dyrektywą NIS2. Ocenie podlegały dwa zasadnicze wymiary: znaczenie danego sektora dla funkcjonowania państw...
SideCopy atakuje afgańskie instytucje finansowe z ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ukierunkowane kampanie spear-phishingowe pozostają jednym z najskuteczniejszych wektorów wejścia w operacjach cyberwywiadowczych. Najnowsza aktywność przypisywana grupie SideCopy pokazuje, iż atakujący konsekwentn...
Kampania malware na WordPress wykorzystuje profile...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali kampanię malware wymierzoną w strony działające na WordPressie, w której infrastruktura sterująca nie opiera się na klasycznych serwerach C2, ale na danych ukrywanych w komentarzach ...
Atak łańcucha dostaw „Miasma” uderza w pakiety npm...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu należą dziś do najpoważniejszych zagrożeń dla firm rozwijających i utrzymujących aplikacje. W takim scenariuszu napastnik nie musi przełamywać zabezpieczeń infrastruktury ofiary bez...
Meta AI a przejęcia kont na Instagramie: jak błąd ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Incydent związany z przejęciami kont na Instagramie pokazuje, iż systemy oparte na sztucznej inteligencji mogą stać się realnym elementem łańcucha ataku. Problem nie wynikał z klasycznej podatności technicznej, ta...
DriveSurge wykorzystuje tysiące przejętych stron d...
3 miesięcy temu
Wprowadzenie do problemu / definicja Kampanie ClickFix i FakeUpdate należą dziś do najskuteczniejszych technik socjotechnicznych wykorzystywanych do dostarczania złośliwego oprogramowania. W modelu ClickFix użytkownik jest nakłaniany do manualnego ur...
Zestaw ransomware wspierany przez AI automatyzuje ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali przypadek zestawu narzędzi ransomware, którego rozwój był wspierany przez modele AI oraz agentów automatyzujących wybrane etapy prac ofensywnych. Nie chodzi jednak o w pełni autonomi...
WeedHack infekuje ponad 116 tys. systemów graczy M...
3 miesięcy temu
Wprowadzenie do problemu / definicja WeedHack to kampania złośliwego systemu wymierzona w społeczność Minecrafta. Malware podszywa się pod mody, klienty, cheaty i narzędzia związane z grą, wykorzystując fakt, iż wielu użytkowników regularnie pobiera ...

Ochrona dzieci przed pornografią – Rada Ministrów ...
 3 miesięcy temu
Koniec z klikaniem „mam ukończone 18 lat”. Rząd przyjął projekt ustawy, który ma skutecznie zablokować nieletnim dostęp do pornografii w sieci. Czy tym razem rewolucja (wielokrotnie zapowiadana) zostanie wdrożona? Rząd przyjął dziś projekt ustawy o o...

Przejęte konta na Instagramie. Hakerzy wykorzystal...
 3 miesięcy temu
Jak informuje 404 Media, hakerzy wykorzystywali system wsparcia Meta AI do przejmowania kont na Instagramie, nakłaniając chatbota do zmiany adresu e-mail przypisanego do wybranego profilu. Sprawa pokazuje ryzyka związane z przekazywaniem krytycznych ...

Cyberatak na Pomorzu. Wyciekły dane prawie 40 tys....
3 miesięcy temu
Pomorskie media informują o cyberataku na operatora Słupskiej i Usteckiej Karty Mieszkańca. Wskutek incydentu naruszono poufność danych ponad 38 tys. osób. Na szczęście zakres skradzionych informacji nie jest szeroki. Władze miast z województwa pomor...

Nie rób tego przy bankomacie. Możesz stracić wszys...
3 miesięcy temu
Funkcja zbliżeniowa NFC w naszych telefonach, chociaż niezwykle wygodna, stała się nowym eldorado dla internetowych przestępców. Najnowszy raport bezpieczeństwa firmy Kaspersky przynosi alarmujące wieści dla użytkowników Androida. Złodzieje drastyczn...

5,7 tys. commitów w 6 godzin. Repozytoria GitHub z...
3 miesięcy temu
Badacze z SafeDep wykryli zautomatyzowaną kampanię – nazwaną megalodon – w ramach której wypchnięto ponad 5,7 tysięcy złośliwych commitów w ponad 5,5 tysiącach repozytoriów na GitHub. Całość zajęła ~6 godzin. Korzystając z jednorazowych kont atakując...
Atak na konta Instagram przez bota wsparcia AI Met...
3 miesięcy temu
Wprowadzenie do problemu / definicja Automatyzacja obsługi klienta z użyciem systemów AI coraz częściej obejmuje również procesy odzyskiwania dostępu do kont. To wygodne rozwiązanie dla użytkowników i operatorów platform, ale jednocześnie tworzy nową...
Gamaredon ukrywa robaka w strumieniach NTFS i wzma...
3 miesięcy temu
Wprowadzenie do problemu / definicja Grupa Gamaredon, łączona z rosyjskimi operacjami cyberwywiadowczymi, została opisana jako autor nowego wariantu robaka wykorzystującego mechanizm NTFS Alternate Data Streams (ADS) do ukrywania komponentów złośliwe...
Nadużycia funkcji udostępniania w ChatGPT nowym we...
3 miesięcy temu
Wprowadzenie do problemu / definicja Funkcje udostępniania treści w platformach AI miały wspierać współpracę, publikowanie instrukcji oraz wymianę wiedzy. W praktyce stały się jednak atrakcyjnym narzędziem dla cyberprzestępców, którzy wykorzystują za...
Holenderska policja rozbiła botnet obejmujący 17 m...
3 miesięcy temu
Wprowadzenie do problemu / definicja Botnet to rozproszona sieć zainfekowanych urządzeń pozostających pod zdalną kontrolą cyberprzestępców. Do takiej infrastruktury mogą należeć komputery, telefony, tablety, routery i urządzenia IoT, które następnie ...
DriveSurge przejmuje tysiące witryn i napędza kamp...
3 miesięcy temu
Wprowadzenie do problemu / definicja Kampanie ClickFix i FakeUpdates należą w tej chwili do najgroźniejszych technik socjotechnicznych wykorzystywanych do dostarczania złośliwego oprogramowania. W obu scenariuszach atakujący próbują skłonić użytkowni...
Kampania malware na WordPress ukrywa ładunki w pro...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali kampanię malware wymierzoną w witryny WordPress, w której elementy łańcucha infekcji oraz dane sterujące są ukrywane w komentarzach publikowanych na profilach społeczności Steam. To ...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.