Serwisy SEC
Entra Connect Sync odchodzi w cień
 3 miesięcy temu
Przez lata Microsoft Entra Connect Sync był jednym z tych elementów infrastruktury, które po prostu miały działać. Stał gdzieś w środowisku lokalnym, synchronizował użytkowników, grupy i atrybuty z Active Directory do Microsoft Entra ID, a administra...

Microsoft przypisuje atak na łańcuch dostaw Mastra...
 3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu należą dziś do najpoważniejszych zagrożeń dla firm rozwijających i utrzymujących aplikacje. W najnowszym incydencie dotyczącym ekosystemu npm złośliwe aktualizacje pakietów powiązan...
FortiBleed: aktywne wykorzystanie wycieku poświadc...
3 miesięcy temu
Wprowadzenie do problemu / definicja FortiBleed to nazwa incydentu bezpieczeństwa związanego z masowym wyciekiem danych uwierzytelniających dotyczących urządzeń Fortinet, przede wszystkim zapór FortiGate oraz bram SSL VPN. Skala i charakter ujawniony...

Ten folder w Windowsie zjada całe gigabajty. Możes...
 3 miesięcy temu
Czym jest tajemniczy folder windows.old na dysku Windowsa? Dlaczego zajmuje tyle miejsca i czy można bezpiecznie go usunąć?
Operation Endgame uderza w SocGholish i infrastruk...
3 miesięcy temu
Wprowadzenie do problemu / definicja SocGholish, znany także jako FakeUpdates, to rodzina złośliwego systemu wykorzystywana głównie na etapie wstępnego dostępu do środowiska ofiary. Mechanizm infekcji opiera się na przejętych legalnych stronach inter...
Operation Escaneo ujawnia nowy poziom zagrożeń dla...
3 miesięcy temu
Wprowadzenie do problemu / definicja Operation Escaneo to wieloetapowa kampania cybernetyczna przypisywana z umiarkowaną pewnością grupie określanej jako MexicanMafia lub PanchoVilla. Jej znaczenie wykracza poza pojedynczy incydent, ponieważ łączy kl...
Torowy clipper na Windows kradnie frazy seed i pod...
3 miesięcy temu
Wprowadzenie do problemu / definicja Clipper to złośliwe oprogramowanie, które monitoruje schowek systemowy i podmienia kopiowane dane, najczęściej adresy portfeli kryptowalut. W opisywanej kampanii zagrożenie wykracza jednak poza klasyczny scenarius...
Ujawnienie 24 miliardów skradzionych danych logowa...
3 miesięcy temu
Wprowadzenie do problemu / definicja Do publicznej ekspozycji trafiła ogromna baza zawierająca około 24 miliardów rekordów powiązanych z danymi uwierzytelniającymi. Chodzi przede wszystkim o loginy, adresy e-mail, hasła zapisane w postaci jawnej oraz...
CryptoBandits: malware kradnący kryptowaluty dział...
3 miesięcy temu
Wprowadzenie do problemu / definicja CryptoBandits to złośliwe oprogramowanie dla systemów Windows, które łączy cechy clippera, stealera i lekkiego backdoora. Zagrożenie zostało zaprojektowane z myślą o kradzieży zasobów powiązanych z kryptowalutami,...
Operation Endgame uderza w SocGholish i oczyszcza ...
3 miesięcy temu
Wprowadzenie do problemu / definicja SocGholish, znany również jako FakeUpdates, to rodzina złośliwego systemu typu downloader oparta na JavaScript. Jej głównym celem jest uzyskanie początkowego dostępu do urządzeń ofiar poprzez przejęte witryny inte...
Usbliter8 łamie SecureROM w Apple A12 i A13. Nieus...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa ujawnili exploit usbliter8, który umożliwia wykonanie dowolnego kodu w SecureROM układów Apple A12 i A13. To szczególnie istotne, ponieważ SecureROM jest zapisany na stałe w krzemie na etapi...

Tysiące loginów i haseł w sieci. Apel CSIRT NASK
 3 miesięcy temu
W sieci odkryto listę danych logowania do urządzeń FortiGate z całego świata. Zespół CSIRT NASK opublikował zalecenia przeznaczone dla użytkowników sprzętu. Komunikat w sprawie wydała również amerykańska CISA; oba organy zaapelowały o zdecydowane dzi...
Masz stronę WWW czy bloga? Przestań korzystać z FT...
 3 miesięcy temu
Ostrzeżenie dla właścicieli stron internetowych i blogów, aby nie korzystać z FTP, które nie jest bezpieczne

Fałszywy mail z Allegro kradnie dane kart. Zaczyna...
3 miesięcy temu
Strach przed utratą zamówionej przesyłki potrafi całkowicie uśpić czujność. Wykorzystuje to nowa, wyjątkowo bezczelna kampania wyłudzania danych, przed którą ostrzegają eksperci bezpieczeństwa. Do losowych internautów trafiają wiadomości z informacją...
Cyberprzestępczość w APAC rośnie wraz z cyfryzacją...
3 miesięcy temu
Wprowadzenie do problemu Region Azji i Pacyfiku od lat należy do najszybciej cyfryzujących się obszarów świata. Rozwój usług online, płatności cyfrowych, handlu elektronicznego i kanałów mobilnych zwiększa wygodę użytkowników, ale jednocześnie poszer...
ICO ostrzega personel medyczny po serii przypadków...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nieuprawniony dostęp do dokumentacji medycznej to incydent bezpieczeństwa i naruszenie ochrony danych, w którym pracownik lub współpracownik placówki ochrony zdrowia przegląda rekordy pacjenta bez uzasadnionej pot...
UE rozwija bezpieczeństwo 6G. Projekt Shield-6G ma...
3 miesięcy temu
Wprowadzenie do problemu / definicja Bezpieczeństwo 6G staje się przedmiotem intensywnych prac badawczych jeszcze przed komercyjnym wdrożeniem nowej generacji sieci komórkowych. To istotna zmiana podejścia: zamiast dodawać mechanizmy ochronne po uruc...
Cyberprzestępcy obawiają się, iż AI odbierze im „p...
3 miesięcy temu
Wprowadzenie do problemu Rozwój sztucznej inteligencji wpływa dziś nie tylko na zespoły bezpieczeństwa i dostawców technologii, ale również na samo środowisko cyberprzestępcze. Narzędzia generatywnej AI są coraz częściej wykorzystywane do automatyzac...
Operation Escaneo pokazuje nowy poziom zagrożeń dl...
3 miesięcy temu
Wprowadzenie do problemu / definicja Operation Escaneo to wieloetapowa kampania intruzyjna wymierzona przede wszystkim w organizacje związane z infrastrukturą krytyczną w Ameryce Łacińskiej. Jej znaczenie polega nie tylko na skali technicznej, ale ró...
DragonForce ukrywa ruch C2 w Microsoft Teams. Back...
3 miesięcy temu
Wprowadzenie do problemu / definicja Grupa powiązana z ransomware DragonForce została zaobserwowana podczas wykorzystywania legalnej infrastruktury Microsoft Teams do ukrywania komunikacji command-and-control. W opisywanym scenariuszu napastnicy użyl...
Kampania crypto clipper wykorzystuje fałszywe rece...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nowo opisana kampania malware pokazuje, iż współczesne zagrożenia nie ograniczają się wyłącznie do samego złośliwego kodu. Atakujący budują wokół szkodliwego narzędzia cały ekosystem pozornej wiarygodności, obejmu...
Ataki sponsorowane przez państwa dominują wśród na...
3 miesięcy temu
Wprowadzenie do problemu / definicja Operacje cybernetyczne prowadzone lub wspierane przez państwa coraz częściej są wymierzone w infrastrukturę krytyczną, czyli systemy i usługi najważniejsze dla funkcjonowania państwa, gospodarki i społeczeństwa. N...
Nadużycie współdzielonych czatów Claude w kampanii...
3 miesięcy temu
Wprowadzenie do problemu / definicja Zaufane platformy AI coraz częściej stają się elementem łańcucha ataku. Najnowszy przypadek pokazuje, iż cyberprzestępcy potrafią wykorzystać funkcje współdzielonych konwersacji w Claude do dystrybucji złośliwego ...
Atak supply chain na ShapedPlugin: złośliwe aktual...
3 miesięcy temu
Wprowadzenie do problemu / definicja Atak na łańcuch dostaw systemu to jeden z najgroźniejszych scenariuszy w cyberbezpieczeństwie. Polega on na skompromitowaniu producenta, procesu budowania aplikacji lub kanału dystrybucji aktualizacji w taki sposó...
Operacja przeciwko SocGholish: służby usunęły malw...
3 miesięcy temu
Wprowadzenie do problemu / definicja SocGholish, znany również jako FakeUpdates oraz GhoLoader, to rodzina złośliwego systemu typu downloader wykorzystywana do infekowania użytkowników odwiedzających legalne, ale przejęte strony internetowe. Mechaniz...
Microsoft ujawnia kampanię clipper malware dla Win...
3 miesięcy temu
Wprowadzenie do problemu / definicja Microsoft opisał kampanię złośliwego systemu typu clipper wymierzoną w użytkowników systemu Windows, której głównym celem jest kradzież środków powiązanych z kryptowalutami. Tego rodzaju malware monitoruje schowek...
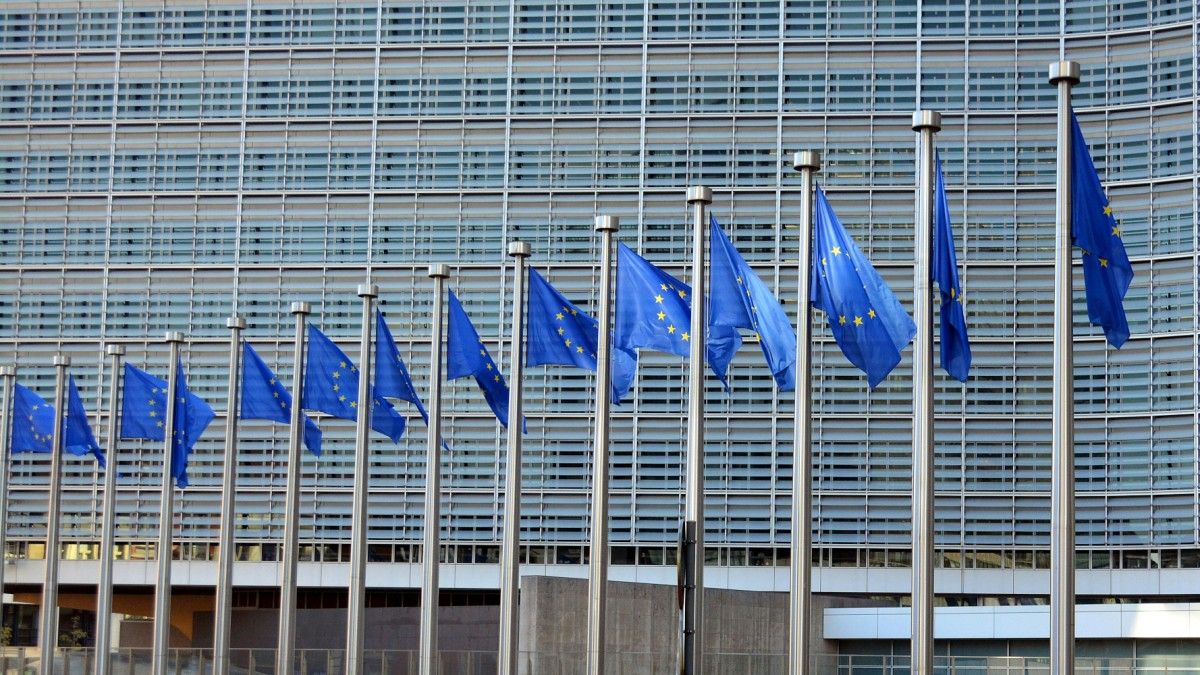
Ukraina dołącza do unijnej Rezerwy Cyberbezpieczeń...
3 miesięcy temu
Ukraina może korzystać z wsparcia w zakresie unijnej Rezerwy Cyberbezpieczeństwa – poinformowała Komisja Europejska. W ramach zarządzanej przez Agencję ds. Cyberbezpieczeństwa inicjatywy, zaufani dostawcy będą pomagali mitygować skutki poważnych incy...
Iluzja bezpieczeństwa. Dlaczego faktura za sprzęt ...
 3 miesięcy temu
Wielu menedżerów, dyrektorów i decydentów w sektorze publicznym oraz prywatnym żyje w bardzo niebezpiecznym przekonaniu: „Wydaliśmy miliony na nowoczesne oprogramowanie i sprzęt, więc jesteśmy bezpieczni”. Kupno drogiego systemu traktowane jest jak p...

Kanadyjskie służby dostały zielone światło. Będą h...
3 miesięcy temu
Kanadyjski wywiad otrzymał zgodę na hakowanie routerów, serwerów i urządzeń sieciowych na terenie całego kraju. Według Sądu Federalnego, agencja może prowadzić takie działania w celu eliminacji malware włączającego sprzęt w botnety. Tożsamość sprawcó...

Brytyjskie ICO nałożyło prawie 1 mln £ kary za nie...
 3 miesięcy temu
Brytyjskie Information Commissioner’s Office (ICO) ukarało grzywną w wysokości prawie 1 mln £ spółki South Staffordshire Plc i South Staffordshire Water Plc. Jest to następstwo incydentu bezpieczeństwa, który pozostał niewykryty przez ~dwa lata. Naru...
Velvet Ant i Operation Highland. Jak wieloletnia o...
3 miesięcy temu
Od pojedynczego serwera dostępnego z Internetu do przejęcia kontroli nad krytycznymi systemami. Raport Operation Highland ujawnia kulisy wieloletniej operacji, w ramach której atakujący krok po kroku rozszerzali swoją obecność w infrastrukturze ofiar...
Ukraina objęta unijną rezerwą cyberbezpieczeństwa....
3 miesięcy temu
Wprowadzenie do problemu / definicja Unijna rezerwa cyberbezpieczeństwa to mechanizm wsparcia uruchamiany w sytuacji poważnych incydentów i cyberataków o dużej skali. Jego zadaniem jest zapewnienie szybkiej, skoordynowanej pomocy operacyjnej poprzez ...
SprySOCKS na Windows ukrywa aktywność dzięki stero...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nowo opisany wariant tylnej furtki SprySOCKS dla systemu Windows pokazuje, jak współczesne grupy APT rozwijają narzędzia wieloplatformowe i łączą klasyczne techniki malware z mechanizmami działającymi w jądrze sys...
Phantom Stealer: bezplikowy malware kradnący dane ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Phantom Stealer to złośliwe oprogramowanie z kategorii infostealerów, którego głównym celem jest kradzież danych przechowywanych w przeglądarkach internetowych. Zagrożenie koncentruje się na pozyskiwaniu haseł, ci...
Kalifornijskie wodociągi badają roszczenia o cyber...
3 miesięcy temu
Wprowadzenie do problemu / definicja Operatorzy infrastruktury krytycznej coraz częściej stają się celem zaawansowanych kampanii prowadzonych przez grupy powiązane z państwami. Najnowszy przypadek dotyczy dużego przedsiębiorstwa wodociągowego w Kalif...
Kampanie ClickFix rozwijają dystrybucję malware pr...
3 miesięcy temu
Wprowadzenie do problemu / definicja ClickFix to technika socjotechniczna, w której atakujący nakłaniają ofiarę do samodzielnego uruchomienia złośliwego polecenia. Zamiast wykorzystywać klasyczne exploity, operatorzy kampanii prezentują wiarygodnie w...
DragonForce ukrywał komunikację C2 w Microsoft Tea...
3 miesięcy temu
Wprowadzenie do problemu / definicja Nadużywanie zaufanej infrastruktury chmurowej do maskowania komunikacji command-and-control staje się jednym z najpoważniejszych wyzwań dla zespołów bezpieczeństwa. W opisywanym przypadku grupa DragonForce wykorzy...
Kampania crypto clipper wykorzystuje fałszywe rece...
3 miesięcy temu
Wprowadzenie do problemu / definicja Crypto clipper to złośliwe oprogramowanie, które monitoruje schowek systemowy i podmienia skopiowane adresy portfeli kryptowalut na adresy kontrolowane przez atakującego. W praktyce ofiara może zatwierdzić poprawn...
144 pakiety npm Mastra skompromitowane po przejęci...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu pozostają jednym z najpoważniejszych zagrożeń dla ekosystemu open source. Najnowszy incydent związany z frameworkiem Mastra pokazuje, jak duże konsekwencje może mieć przejęcie jedne...
Złośliwe wtyczki JetBrains kradną klucze API do AI...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ekosystem narzędzi deweloperskich i przeglądarek internetowych staje się coraz częstszym celem ataków ukierunkowanych na dane związane ze sztuczną inteligencją. Najnowsza kampania pokazuje, iż cyberprzestępcy nie ...
Steam Workshop jako kanał dystrybucji malware prze...
3 miesięcy temu
Wprowadzenie do problemu / definicja Steam Workshop, czyli platforma dystrybucji treści tworzonych przez społeczność, został wykorzystany jako kanał rozprzestrzeniania złośliwego systemu za pośrednictwem aplikacji Wallpaper Engine. Szczególne zagroże...
Tailscale i OpenSSH jako trwały backdoor po awarii...
3 miesięcy temu
Wprowadzenie do problemu / definicja Współczesne incydenty bezpieczeństwa coraz częściej pokazują, iż wyłączenie infrastruktury command-and-control nie oznacza automatycznego usunięcia zagrożenia. W analizowanym przypadku napastnik wykorzystał legaln...
Rokarolla: nowy trojan bankowy na Androida atakuje...
3 miesięcy temu
Wprowadzenie do problemu / definicja Rokarolla to nowo opisany malware na Androida, klasyfikowany jako trojan bankowy, ale jego możliwości wykraczają daleko poza standardową kradzież danych logowania. Zagrożenie łączy phishing nakładkowy, nadużycie u...
Oszuści łączą kilka technik naraz. Chodzi o Twoje ...
3 miesięcy temu
Cyberprzestępcy coraz częściej łączą kilka technik w ramach jednego ataku – ostrzega CSIRT KNF. W najnowszym raporcie dotyczącym krajobrazu cyberzagrożeń w polskim sektorze finansowym, organ zwraca uwagę na zacieranie się granic między klasycznymi cy...
Dostałeś takiego SMS-a z ZUS? Możesz stracić dane ...
3 miesięcy temu
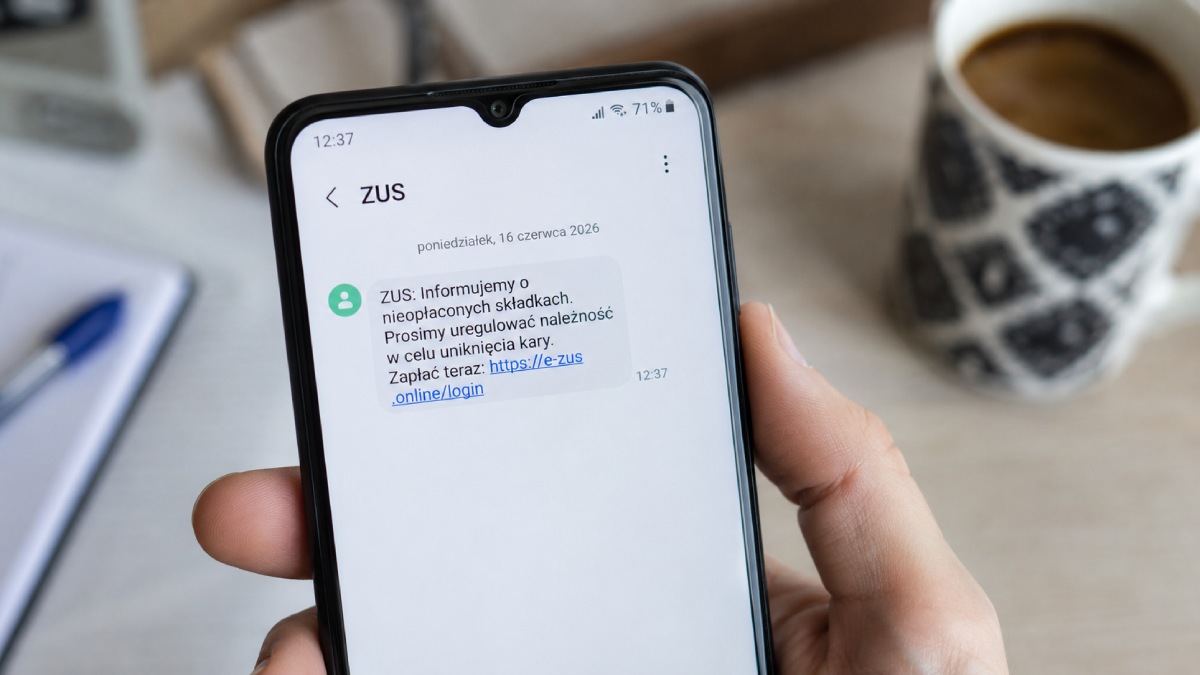
Zakład Ubezpieczeń Społecznych ostrzega przed falą oszustw, w których przestępcy podszywają się pod urzędników i wysyłają fałszywe SMS-y z linkami. Jeden mieszkaniec Zielonej Góry nie dał się nabrać i zamiast kliknąć w podejrzany odnośnik, poszedł do...

Co oglądało aż 2500 osób na żywo, a kolejne 7500 z...
3 miesięcy temu
W końcu szkolenie NIS2, gdzie nie umiera się z nudów, dziękujemy Panu Marcinowi! To tylko jedna z wielu pozytywnych opinii wystawionych przez uczestników wczorajszego szkolenia Czy moja firma/instytucja podlega pod NIS2/KSC2, które odbyło się wczoraj...
Incydent cyberbezpieczeństwa w Mackay Sugar zakłóc...
3 miesięcy temu
Wprowadzenie do problemu / definicja Mackay Sugar, jeden z największych producentów cukru w Australii, poinformował o incydencie cyberbezpieczeństwa, który wpłynął na część operacji firmy. Zdarzenie pokazuje, jak duże znaczenie dla przedsiębiorstw pr...
Biały Dom wzmacnia cyberbezpieczeństwo systemów be...
3 miesięcy temu
Wprowadzenie do problemu / definicja Systemy bezpieczeństwa narodowego USA, określane jako National Security Systems (NSS), należą do najbardziej wrażliwych środowisk teleinformatycznych administracji federalnej. Obejmują infrastrukturę przetwarzając...
Phantom Stealer: bezplikowy infostealer kradnący d...
3 miesięcy temu
Wprowadzenie do problemu / definicja Phantom Stealer to złośliwe oprogramowanie typu infostealer, którego głównym celem jest wykradanie poświadczeń, cookies sesyjnych oraz innych wrażliwych danych przechowywanych w przeglądarkach internetowych. Zagro...
Atomic Arch: atak na łańcuch dostaw objął ponad 15...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu należą do najpoważniejszych zagrożeń w cyberbezpieczeństwie, ponieważ wykorzystują zaufanie użytkowników do repozytoriów, narzędzi budowania oraz procedur instalacyjnych. W przypadk...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.