Serwisy SEC

FCC zaostrza cyberbezpieczeństwo systemów alarmowy...
 3 miesięcy temu
Wprowadzenie do problemu / definicja Federalna Komisja Łączności Stanów Zjednoczonych (FCC) przyjęła nowe, wiążące wymagania cyberbezpieczeństwa dla operatorów systemu Emergency Alert System (EAS). To infrastruktura wykorzystywana do dystrybucji komu...
Miasma atakuje npm i GitHub Actions. Nowa fala zag...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu pozostają jednym z najpoważniejszych zagrożeń dla organizacji rozwijających i dostarczających aplikacje. Najnowsza kampania powiązana z malware Miasma pokazuje, iż cyberprzestępcy c...
Guardian Agents: nowa warstwa ochrony tożsamości a...
3 miesięcy temu
Wprowadzenie do problemu / definicja Rosnąca popularność autonomicznych agentów AI w środowiskach firmowych tworzy nową kategorię ryzyka w obszarze zarządzania tożsamością. W przeciwieństwie do tradycyjnych kont użytkowników, kont serwisowych czy kla...

Windows 10 zyskał dodatkowy rok życia. Microsoft z...
 3 miesięcy temu
Użytkownicy legendarnej „dziesiątki” mogą odetchnąć z ulgą. Microsoft po cichu i bez zbędnego rozgłosu zaktualizował swoje dokumenty wsparcia technicznego, przedłużając program Extended Security Updates (ESU) dla klientów indywidualnych o kolejny peł...

Klonowali karty SIM i kradli miliony. CBZC i FBI r...
3 miesięcy temu
Cztery osoby trafiły do tymczasowego aresztu po wspólnej akcji polskich i amerykańskich służb wymierzonej w niezwykle groźną grupę hakerską. Przestępcy specjalizowali się w zaawansowanych włamaniach i praniu brudnych pieniędzy na masową skalę, wyprow...

Wakacje, to więcej czasu przed ekranem dla dzieci....
 3 miesięcy temu
Wakacje oznaczają czas wolny dla dzieci, ale niekoniecznie dla rodziców. Dzieci, które nie idą do szkoły, często idą przed ekrany, a tam wiadomo, może czaić się na nie zło. Czy rodzic może skutecznie kontrolować co dziecko widzi na ekranie...

Służba zdrowia pod presją cyberataków. W jaki spos...
 3 miesięcy temu
Wraz z rozwojem sztucznej inteligencji i rosnącą liczbą cyberataków, sektor ochrony zdrowia staje się jednym z najbardziej wrażliwych obszarów infrastruktury krytycznej. O tym, jak zmienia się charakter zagrożeń, dlaczego szpitale są coraz częściej n...
Luka w macOS umożliwia zwykłym użytkownikom wyłącz...
3 miesięcy temu
Wprowadzenie do problemu / definicja W środowisku macOS ujawniono groźny problem związany z mechanizmem komunikacji międzyprocesowej XPC. Błąd może pozwolić zwykłemu lokalnemu użytkownikowi na wyłączenie wybranych narzędzi klasy EDR oraz komponentów ...
Miliony amerykańskich adresów IP wykorzystywane w ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Sieci residential proxy, czyli usługi pośredniczące oparte na domowych i małych firmowych łączach internetowych, stały się jednym z najtrudniejszych do wykrycia elementów współczesnego krajobrazu zagrożeń. Ich głó...
CISA promuje SASE jako praktyczną drogę do Zero Tr...
3 miesięcy temu
Wprowadzenie do problemu / definicja Amerykańska agencja CISA opublikowała wytyczne pokazujące, w jaki sposób architektura Secure Access Service Edge może wspierać wdrażanie modelu Zero Trust oraz modernizację bezpieczeństwa sieci w ramach programu T...
Gamaredon modernizuje arsenał: nowe techniki rosyj...
3 miesięcy temu
Wprowadzenie do problemu / definicja Gamaredon to rosyjska grupa cyberespionażowa od lat ukierunkowana głównie na cele ukraińskie, w tym administrację publiczną, wojsko i podmioty o znaczeniu strategicznym. Przez długi czas była kojarzona przede wszy...
Europol uderza w StealC i Amadey. Operation Endgam...
3 miesięcy temu
Wprowadzenie do problemu / definicja Operation Endgame to szeroko zakrojona, międzynarodowa operacja wymierzona w infrastrukturę cyberprzestępczą wspierającą ransomware, kradzież danych i oszustwa finansowe. W najnowszej fazie działań służby skupiły ...
NIST publikuje wytyczne dla bezpiecznego zdalnego ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Zdalny dostęp do systemów OT w sektorze wodno-kanalizacyjnym od lat pozostaje jednym z najbardziej wrażliwych obszarów cyberbezpieczeństwa infrastruktury krytycznej. Operatorzy wodociągów i oczyszczalni ścieków ko...
Gaslight: nowe malware dla macOS wykorzystuje prom...
3 miesięcy temu
Wprowadzenie do problemu / definicja Gaslight to nowo opisane złośliwe oprogramowanie dla macOS, napisane w języku Rust i łączące cechy backdoora oraz infostealera. Zagrożenie wyróżnia się tym, iż oprócz klasycznych funkcji kradzieży danych i zdalnej...
Mistic – nowy ukryty backdoor otwierający drogę do...
3 miesięcy temu
Wprowadzenie do problemu / definicja Mistic to nowy backdoor zaprojektowany z myślą o skrytym utrzymaniu dostępu do środowiska ofiary. Nie jest to narzędzie nastawione wyłącznie na natychmiastowe wywołanie szkód, ale element szerszego łańcucha ataku,...
NIST aktualizuje wytyczne bezpieczeństwa IoT dla a...
3 miesięcy temu
Wprowadzenie do problemu / definicja Amerykański National Institute of Standards and Technology rozpoczął publiczne konsultacje zaktualizowanej wersji wytycznych dotyczących cyberbezpieczeństwa produktów Internetu Rzeczy. Projekt SP 800-213 Revision ...
Złośliwe rozszerzenie Microsoft Edge wykorzystuje ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Rozszerzenia przeglądarkowe od lat pozostają atrakcyjnym wektorem ataku, choć zwykle ich działanie ogranicza mechanizm sandboxingu. Najnowszy opisany przypadek pokazuje jednak, iż połączenie złośliwego rozszerzeni...
Cyberatak na dolnośląskie miasto. Zaszyfrowano dan...
3 miesięcy temu
Cyberprzestępcy po raz czwarty uderzyli w najniższy szczebel polskiego samorządu na przestrzeni pierwszej połowy 2026 roku. Po Obrazowie, Myszkowie i Lewinie Kłodzkim, ofiarą ataku ransomware padł Urząd Miasta Nowa Ruda (pow. kłodzki). Złośliwe oprog...
Te aplikacje wciąż nie używają kluczy dostępu. Pow...
3 miesięcy temu
Hasła od lat są uznawane za najsłabsze ogniwo zabezpieczeń. Mimo to wiele dużych serwisów nie wdrożyło jeszcze kluczy dostępu do logowania
Masz iPhone’a? Ten SMS może wyczyścić twoje konto ...
3 miesięcy temu
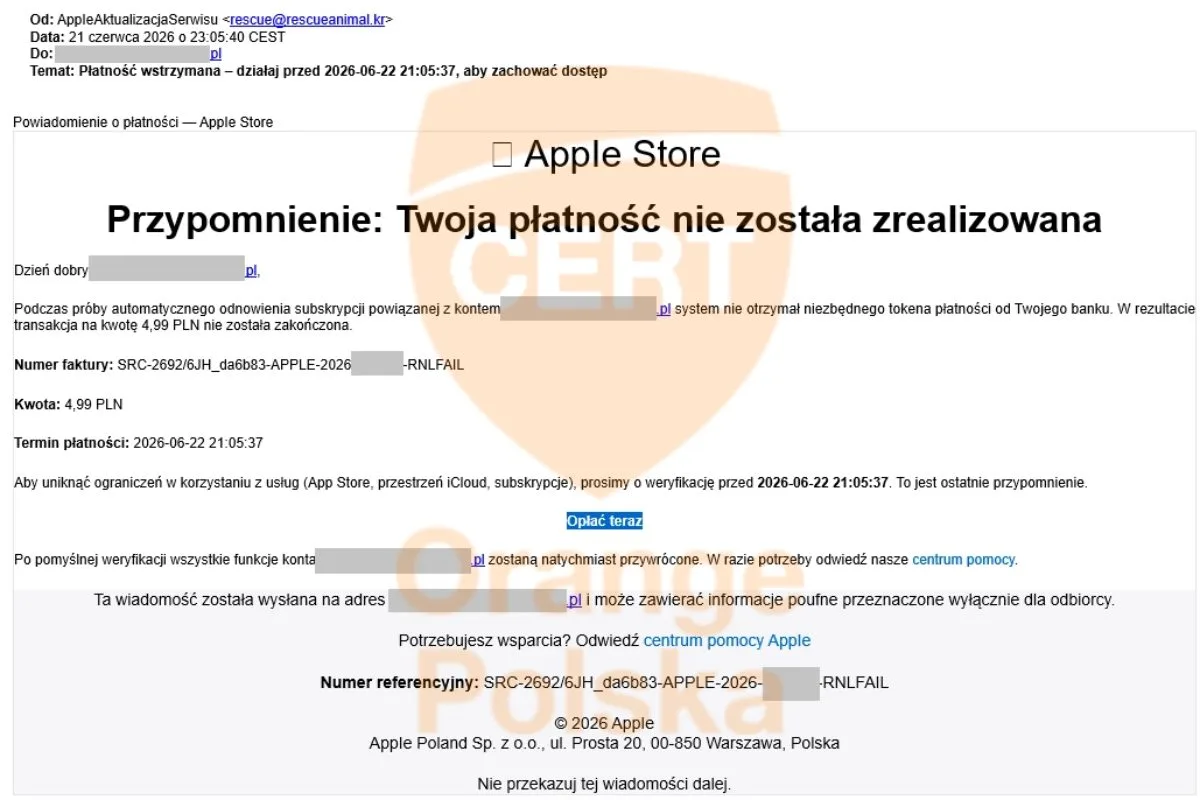
Eksperci z CERT Orange Polska ostrzegają przed masową wysyłką fałszywych wiadomości, które mają tylko jeden cel – okraść cię z oszczędności. Oszuści straszą blokadą usług i wyciągają od nieświadomych użytkowników pełne dane kart płatniczych. W ostatn...

Szkolny e-dziennik od kulis – jak zaawansowane i b...
3 miesięcy temu
Z jakimi atakami najczęściej musi liczyć się dostawca szkolnego e-dziennika? Jak wiele podmiotów naprawdę korzysta z tego narzędzia? Z jakimi innymi systemami trzeba taki dziennik zintegrować i czy naprawdę łatwo będzie to zastąpić jednym państwowym ...
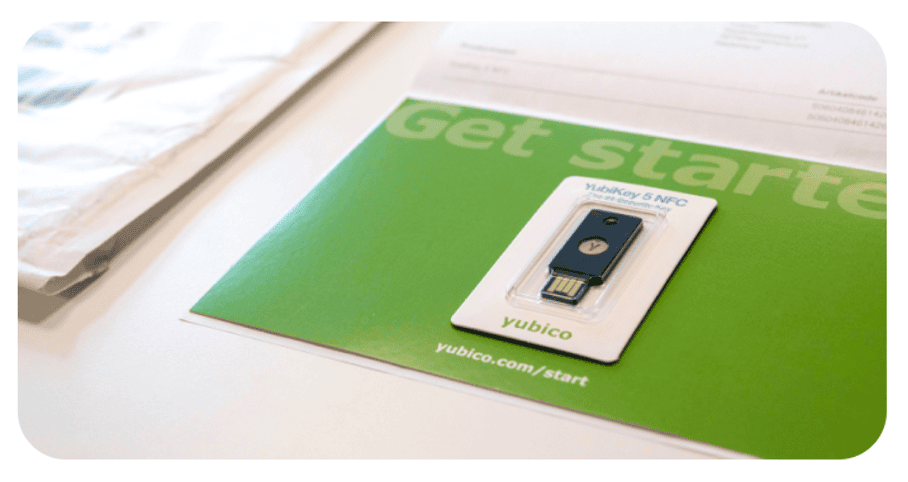
YubiKey as a Service (YaaS): rewolucja w MFA bez b...
3 miesięcy temu
YubiKey as a Service (YaaS) to nowoczesny model subskrypcyjny, który rewolucjonizuje podejście firm do uwierzytelniania MFA. Eliminując barierę wysokich kosztów początkowych (CAPEX) oraz skomplikowaną logistykę, usługa pozwala organizacjom na elastyc...
FIFA i Broken Access Control. Jak konto bez uprawn...
 3 miesięcy temu
16 czerwca, czyli zaledwie pięć dni po rozpoczęciu Mistrzostw Świata 2026, badaczka cyberbezpieczeństwa działająca pod pseudonimem „BobDaHacker” opisała na swoim blogu lukę odkrytą w systemach FIFA. Według jej ustaleń problem mógł prowadzić do uzyska...
Telefon jako element infrastruktury krytycznej. Po...
3 miesięcy temu
Smartfon od dawna jest czymś więcej niż zwykłym telefonem, a to przecież nie koniec technologicznej ewolucji. Urządzenia mogą dziś pełnić rolę przemysłowego terminala, przechowywać klucze kryptograficzne, komunikować się przez alternatywne sieci radi...
Urzędy przez cały czas nie dla wszystkich. NIK wsk...
3 miesięcy temu
Urzędowe strony internetowe, budynki i sposób komunikacji z mieszkańcami przez cały czas nie są w pełni dostępne dla osób ze szczególnymi potrzebami. Kontrola NIK wykazała, iż w wielu samorządach obowiązki wynikające z przepisów pozostają przede wszy...
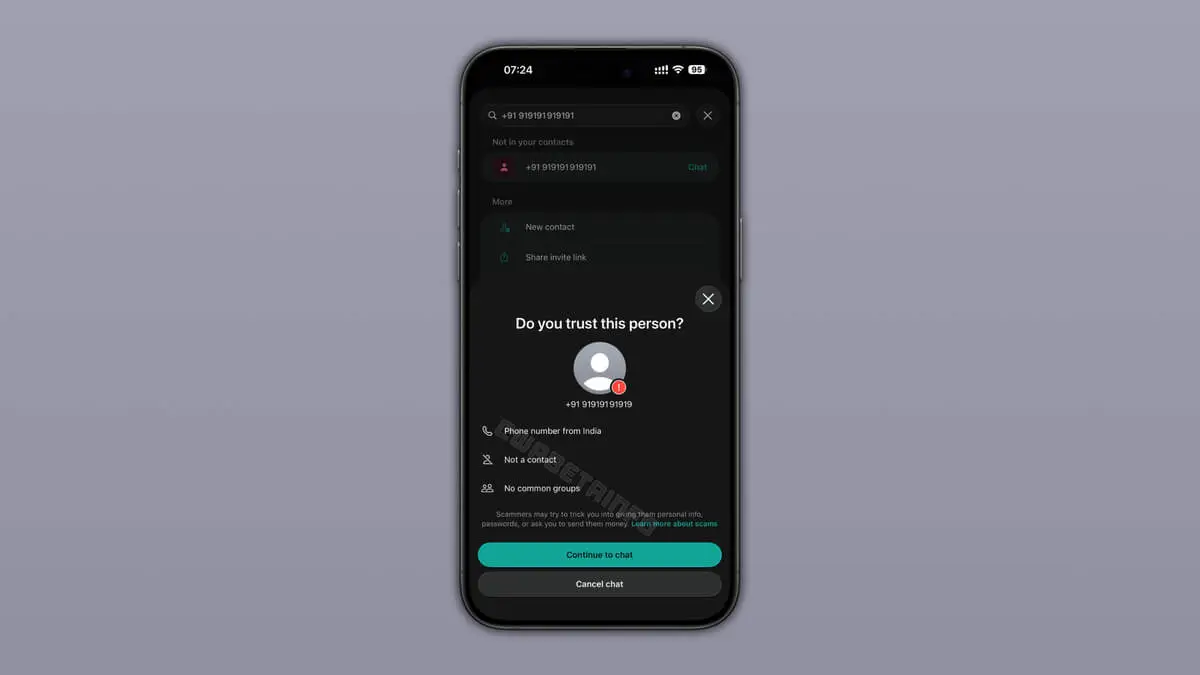
WhatsApp zmienia zasady gry z nieznajomymi. Zobacz...
3 miesięcy temu
Ktoś obcy próbuje nawiązać z Tobą kontakt na popularnym komunikatorze? To chleb powszedni dla milionów internautów. Meta postanowiła kontynuować otwartą wojnę z naciągaczami, którzy wykorzystują nieuwagę użytkowników. Do aplikacji trafia właśnie zupe...
Koniec bezczelnego procederu. Policjanci z CBZC ro...
3 miesięcy temu
Atrakcyjna cena i profesjonalny wygląd witryny internetowej to najczęstsze haczyki, na które cyberprzestępcy łowią nieświadomych konsumentów. Ponad 440 osób przekonało się, iż wirtualny koszyk zakupowy może stać się pułapką bez wyjścia. Ofiary tracił...
Czego nie mówią nam producenci aplikacji na Smart ...
3 miesięcy temu
Większość użytkowników zwraca uwagę na aplikacje instalowane w telefonach czy komputerach, ale rzadko analizuje oprogramowanie działające na Smart TV. Tymczasem najnowsze badania firmy Spur Intelligence Labs pokazują, iż wiele aplikacji dostępnych na...
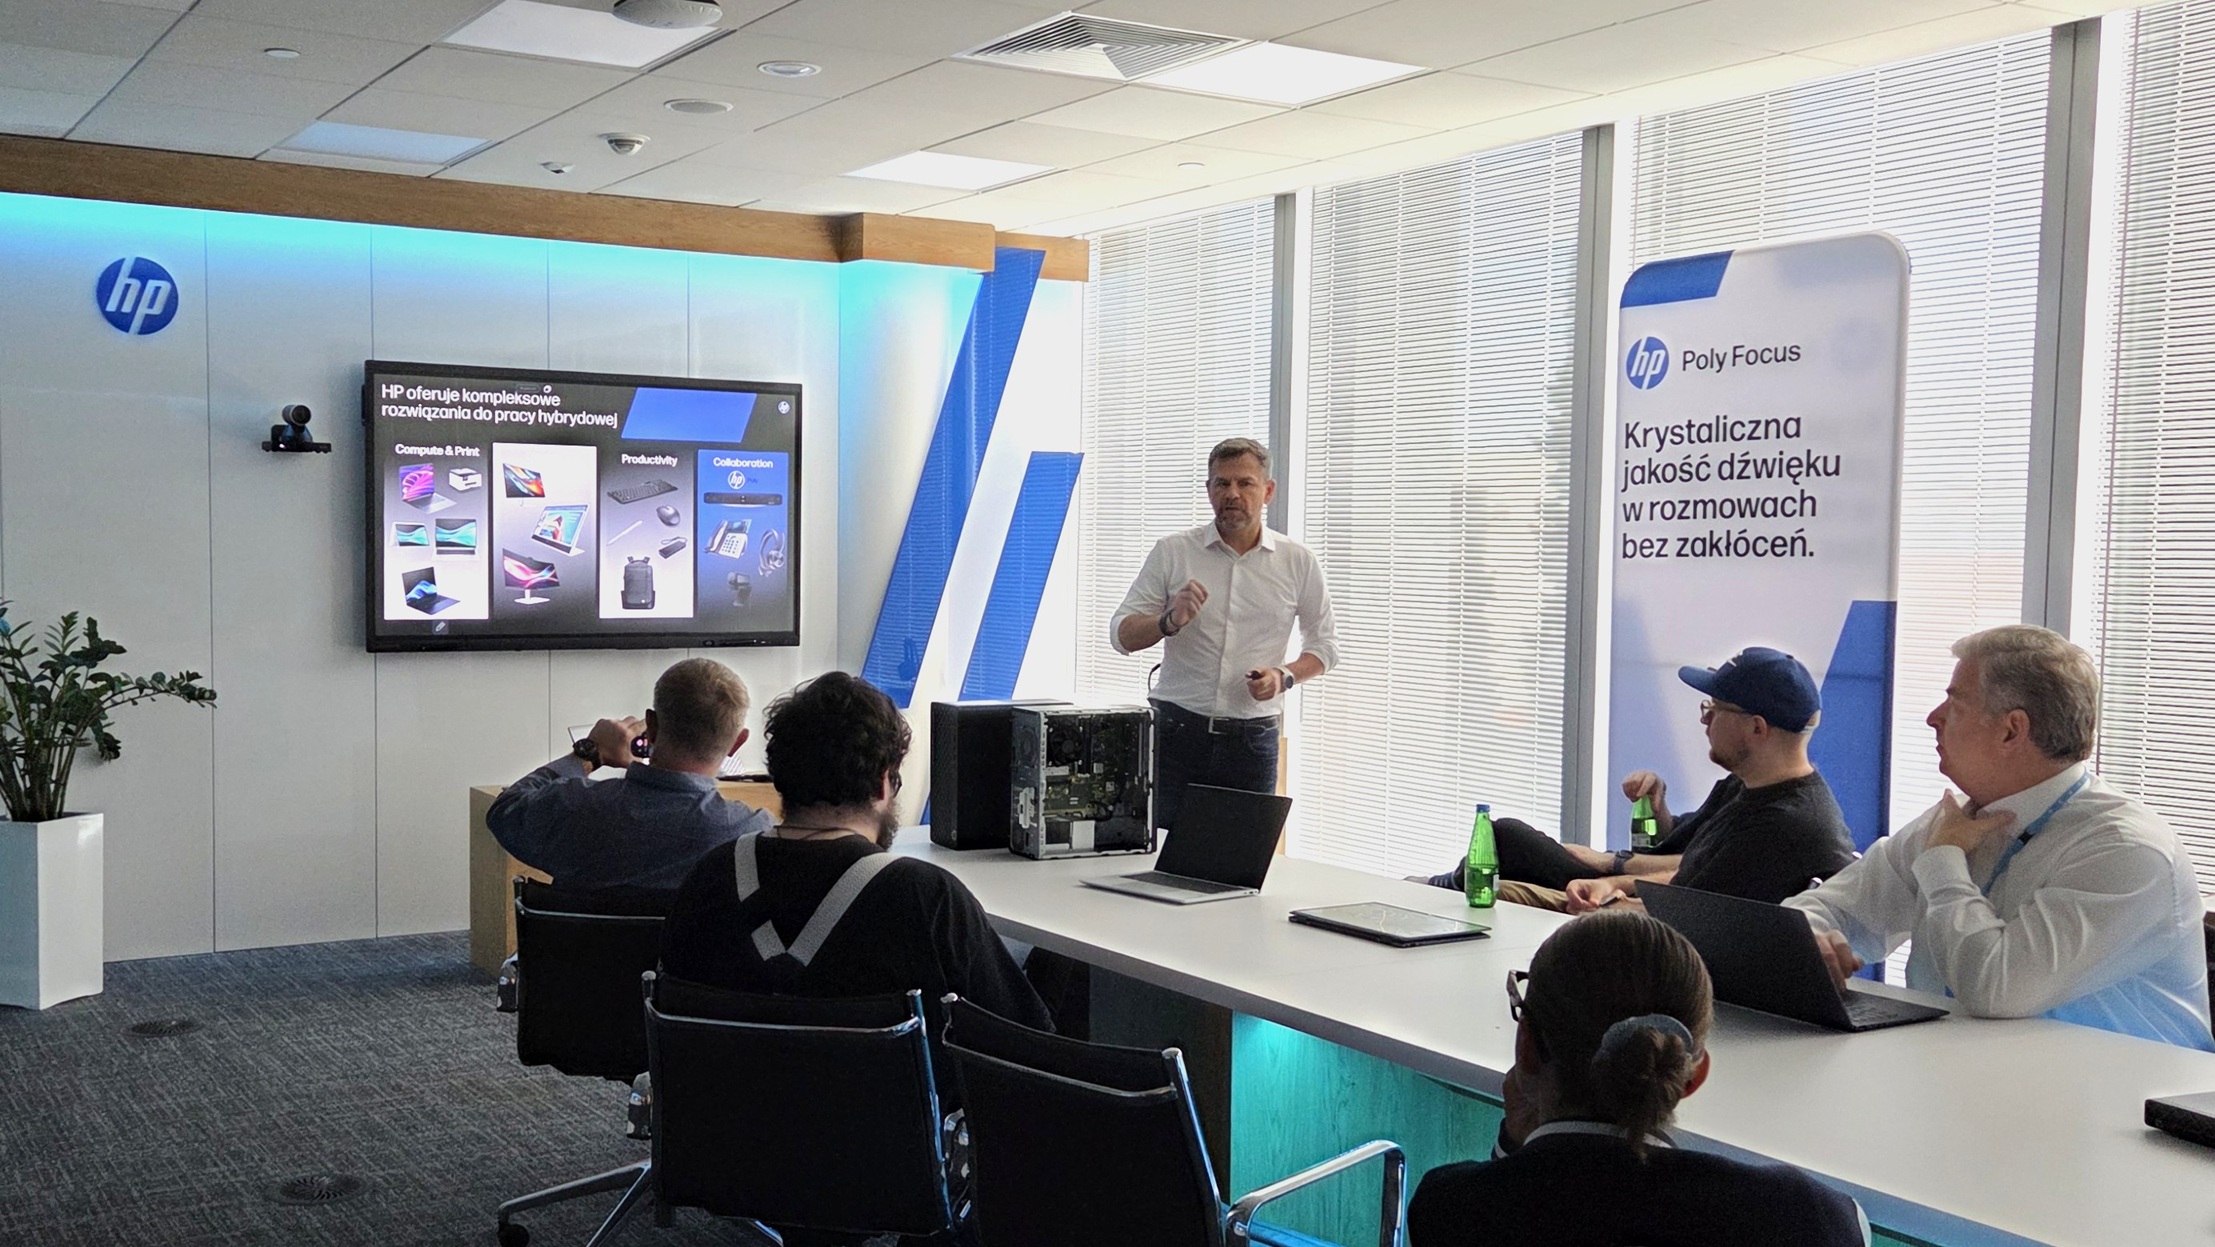
HP Collaborate with Excellence: słuchawki HP Poly ...
 3 miesięcy temu
Współczesne środowisko pracy hybrydowej wymaga rozwiązań, które nie są już tylko sumą poszczególnych komponentów, ale inteligentnym, zintegrowanym organizmem. Wydarzenie HP Collaborate with Excellence stało się platformą do zaprezentowania kompleksow...
Myślisz, iż Twoja firma jest za mała dla cyberprze...
3 miesięcy temu
Aż 71% małych firm uważa, iż cyberataki nie są dla nich zagrożeniem. Tymczasem badanie Mastercard brutalnie obala ten mit. Cyberprzestępcy traktują sektor MŚP jak łatwy łup, a globalne straty rosną w lawinowym tempie. „Cyberprzestępczość to już trzec...
„Aby audyt bezpieczeństwa był w zasięgu każdego ze...
 3 miesięcy temu
Striga, polski startup z obszaru cyberbezpieczeństwa, pozyskał 1 mln euro w rundzie seed od prywatnego inwestora z branży cyberbezpieczeństwa. Striga buduje system sztucznej inteligencji, który automatycznie audytuje cudzy kod źródłowy i znajduje w n...
Zwrot pustej paczki i żądanie zwrotu pieniędzy – k...
 3 miesięcy temu
Rozwój handlu online przyniósł wiele korzyści zarówno kupującym, jak i sprzedawcom. Dziś e-commerce to jeden z filarów naszej gospodarki. Niestety wraz ze wzrostem liczby transakcji pojawiają się także nowe formy nadużyć i to często także ze strony k...
Sojusz Five Eyes ostrzega: nowe modele AI to zagro...
3 miesięcy temu
Najnowocześniejsze modele sztucznej inteligencji zwiększają możliwości ofensywne cyberprzestępców. Sojusz wywiadowczy Five Eyes wydał oficjalne ostrzeżenie, wzywając rządy oraz firmy do natychmiastowego działania: zmiany na rynku technologii nastąpią...
Oszuści podszywają się pod DPD. Ten jeden SMS wycz...
3 miesięcy temu
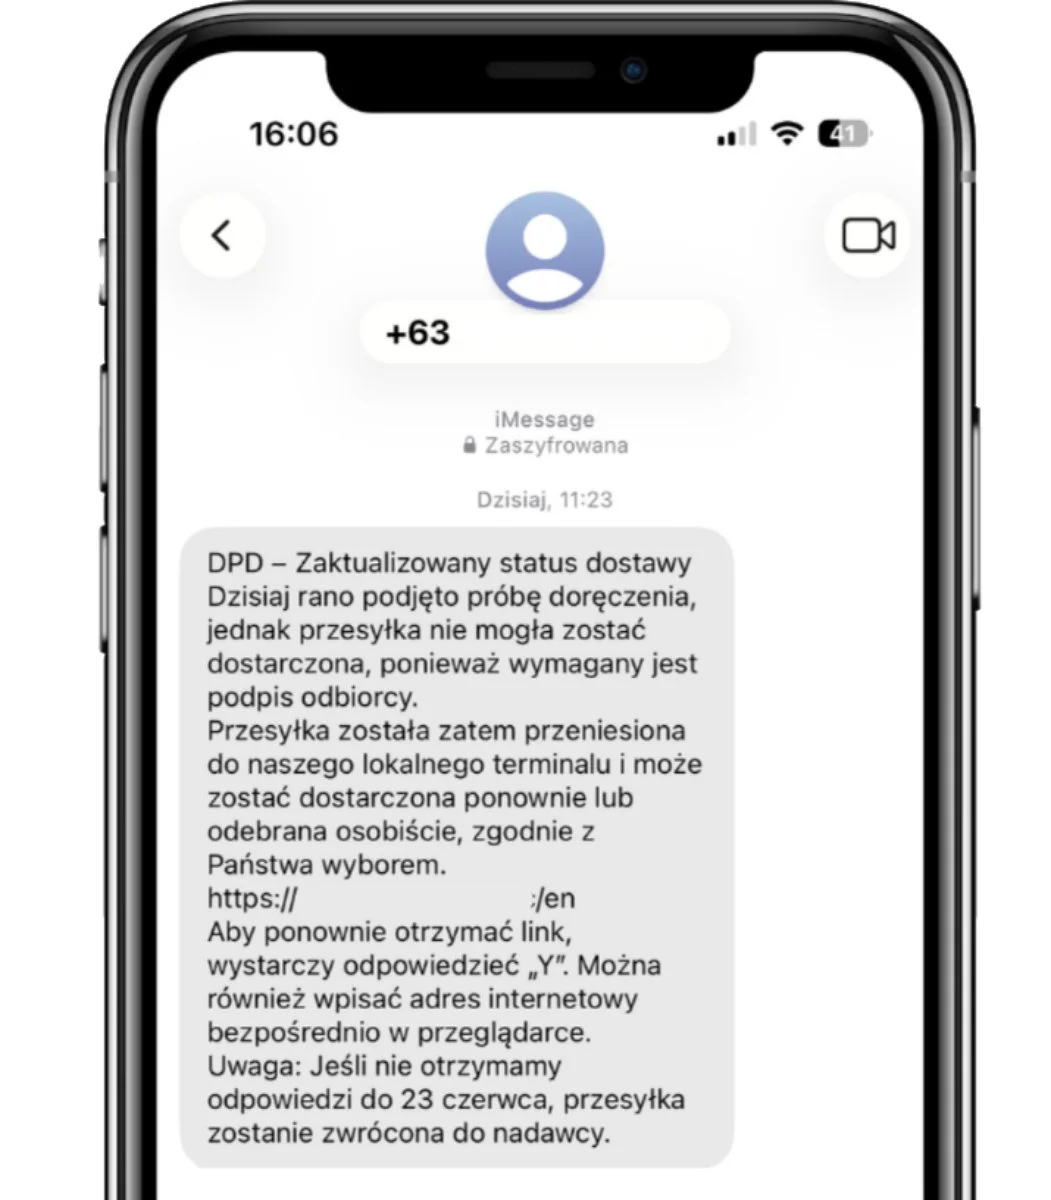
Jeśli dostałeś taką wiadomość, mogłeś paść ofiarą oszustów. Ci podszywają się pod firmę DPD i masowo rozsyłają SMS-y o wstrzymanej przesyłce. Wystarczy chwila nieuwagi i kliknięcie w podany link, by dać przestępcom pełny dostęp do swoich oszczędności...
Słodka promocja na Dzień Ojca! Kup szkolenie Honey...
 3 miesięcy temu
Dzisiaj obchodzimy Dzień Ojca! Z tej okazji przygotowaliśmy dla Was coś absolutnie wyjątkowego. Bezpieczeństwo IT to praca zespołowa, a najlepsze pułapki projektuje się wspólnie. Dlatego od dzisiaj uruchamiamy specjalną promocję „1+1” na szkolenie z ...
Naruszenie danych w Texas Parks and Wildlife: incy...
3 miesięcy temu
Wprowadzenie do problemu / definicja Naruszenia danych w administracji publicznej coraz częściej nie wynikają z bezpośredniego włamania do systemów urzędu, ale z kompromitacji partnera technologicznego obsługującego najważniejsze procesy. Taki scenar...
Interpol i Europol odnawiają współpracę w walce z ...
3 miesięcy temu
Wprowadzenie do problemu / definicja Cyberprzestępczość od dawna przestała być problemem ograniczonym do pojedynczych państw. Infrastruktura ataków, operatorzy złośliwego oprogramowania, pośrednicy finansowi oraz usługi ukrywające tożsamość funkcjonu...
Atak na Klue ujawnia ryzyko integracji SaaS z Sale...
3 miesięcy temu
Wprowadzenie do problemu / definicja Incydent związany z platformą Klue pokazuje, jak poważne skutki może wywołać atak na dostawcę usług SaaS zintegrowanego z systemami klientów. W tym przypadku problem nie dotyczył klasycznego przejęcia stacji roboc...
Atak na łańcuch dostaw NPM w ekosystemie Mastra pr...
3 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu należą dziś do najgroźniejszych zagrożeń dla zespołów deweloperskich i organizacji budujących aplikacje w oparciu o komponenty open source. Polegają one na skompromitowaniu zależnoś...
CSIS po raz pierwszy z nakazem na zdalne oczyszcza...
3 miesięcy temu
Wprowadzenie do problemu / definicja Kanadyjska służba wywiadowcza CSIS po raz pierwszy skorzystała z mechanizmu prawnego umożliwiającego aktywne ograniczenie zagrożenia cybernetycznego poprzez zdalną ingerencję w zainfekowane urządzenia znajdujące s...
OXLOADER i CastleStealer: nowy łańcuch infekcji wy...
3 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali nową kampanię malware, w której wcześniej nieudokumentowany loader OXLOADER odpowiada za dostarczenie infostealera CastleStealer. Atak wykorzystuje malvertising, czyli nadużycie rekl...
FortiBleed: aktywna kampania kradzieży poświadczeń...
3 miesięcy temu
Wprowadzenie do problemu / definicja FortiBleed to nazwa rozległej kampanii ukierunkowanej na urządzenia FortiGate, której celem jest pozyskiwanie poświadczeń administracyjnych i danych dostępowych z wykorzystaniem przejętych zapór sieciowych oraz us...
Rynek „Search Your Target” napędza nową falę handl...
3 miesięcy temu
Wprowadzenie do problemu / definicja Cyberprzestępczy rynek skradzionych poświadczeń stale ewoluuje, a jednym z jego nowszych modeli jest usługa określana jako „Search Your Target”. Polega ona na przeszukiwaniu ogromnych baz danych pochodzących z inf...

OnyxC2 – infostealer “oferowany” jako profesjonaln...
 3 miesięcy temu
Jak donoszą badacze z Blackfog na początku 2026 r. zaobserwowano nowe zagrożenie – infostealer o nazwie OnyxC2. To co go wyróżnia to przede wszystkim profesjonalny model dystrybucji. Jest oferowany na forach dla cyberprzestępców. Za równowartość $250...
Pobrałeś to ze Steama? Uważaj na groźną pułapkę
3 miesięcy temu
Steam od lat uchodzi za jedno z najbezpieczniejszych miejsc dla graczy. Cyberprzestępcy znaleźli nowy sposób na wykorzystanie tego zaufania
Tysiące osób kupiło dostęp do fałszywej wojskowej ...
3 miesięcy temu
Ukraińskie służby rozbiły grupę cyberprzestępców, która stworzyła idealną kopię rządowej aplikacji wojskowej Reserve+. Ponad 4000 osób zapłaciło oszustom za dostęp do apki, która umożliwiała stworzenie fałszywych dokumentów i uniknięcie mobilizacji. ...
Testy widoczności i korelacji zdarzeń w rozwiązani...
 3 miesięcy temu
Niezależna ocena widoczności ataków, telemetrii i możliwości reagowania na incydenty Prezentujemy wyniki z testów rozwiązań EDR i XDR skoncentrowane na widoczności ataków, jakości telemetrii, korelacji zdarzeń oraz możliwościach prowadzenia analiz i ...

Dołączamy do grona Patronów Medialnych Tech Race S...
 3 miesięcy temu
Z dumą ogłaszamy partnerstwo medialne z Tech Race Summit 2026 – nową konferencją technologiczną organizowaną przez markę technologiczną SOFTSWISS z centrami rozwoju w Warszawie i Poznaniu. Wydarzenie odbędzie się 10 września 2026 roku w Warszawie. W ...
Cyberatak na Gdańskie Wydawnictwo Oświatowe. Zagro...
3 miesięcy temu
Gdańskie Wydawnictwo Oświatowe poinformowało o włamaniu do serwera testowego. Problem w tym, iż cyberatak objął prawdziwe dane osobowe klientów. Naruszenie ochrony może dotyczyć prawie 5 tys. numerów PESEL oraz kilku innych kategorii danych.
Polskie wodociągi zrezygnowały z milionów złotych ...
3 miesięcy temu
„Cyberbezpieczne wodociągi” to odpowiedź Ministerstwa Cyfryzacji na liczne cyberataki w sektorze wodno-kanalizacyjnym, przeprowadzone przez prorosyjskich haktywistów. Wśród setek jednostek zakwalifikowanych do otrzymania grantu, kilkanaście z nich ni...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.