Serwisy SEC

UE uruchamia konsultacje ws. open source: „Europej...
 8 miesięcy temu
Wprowadzenie do problemu / definicja inicjatywy Komisja Europejska rozpoczęła konsultacje publiczne („Call for Evidence”) dotyczące inictywy „Towards European Open Digital Ecosystems” – w praktyce: przygotowania strategii, która ma potraktować open s...
Dziurawimy NATy jak szmaty dzięki UDP Hole Punchin...
 8 miesięcy temu
Z e względu na ograniczoną liczbę publicznych adresów IPv4, a także aby chronić systemy przez zagrożeniami z internetu wiele komputerów umieszczanych jest za zaporami sieciowymi. W wielu przypadkach funkcję zapory sieciowej pełni domowy / firmowy rou...
Szkolenia sekuraka w 2026 roku
 8 miesięcy temu
Zobacz wybrane propozycje szkoleniowe z zakresu bezpieczeństwa IT jakie zaplanowaliśmy na 2025 r. Pełna oferta szkoleń jest dostępna na stronie: https://sklep.securitum.pl a w formie wygodnego kalendarza tutaj:https://kalendarz.securitum.pl (wszystki...
Nowe oszustwo na BLIK. Ta metoda działa choćby na ...
 8 miesięcy temu
Przestępcy znaleźli nowy sposób oszustwa na BLIK, który usypia czujność choćby ostrożnych użytkowników platform sprzedażowych. Najnowszy schemat wyłudzeń z użyciem BLIK-a jest szczególnie podstępny, bo oszuści jednocześnie manipulują dwiema niewinnym...
#CyberMagazyn: Media w pułapce PR-u cyberprzestępc...
 8 miesięcy temu
Niejednokrotnie słyszymy o „wielkich atakach” czy „paraliżu” po incydencie. Warto jednak czasami zatrzymać się i zadać sobie pytanie, czy faktycznie dany rodzaj incydentu jest na tyle poważny, na ile opisują go tytuły artykułów?

Czym jest XDR?
 8 miesięcy temu
Historia Cały świat informatyczny rozwija się w błyskawicznym tempie. Wraz z nim równie dynamicznie rozwija się jedna z jego dziedzin: cyberbezpieczeństwo. To właśnie ten dział informatyki jest odpowiedzialny za tworzenie i używanie rozmaitych prog...
Nowa chińsko-powiązana grupa UAT-7290 atakuje oper...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Telekomy (oraz dostawcy usług sieciowych) są dziś jednym z najbardziej atrakcyjnych celów dla aktorów APT: dostęp do infrastruktury szkieletowej i węzłów brzegowych daje możliwość długotrwałej obserwacji ruch...
CrowdStrike przejmuje SGNL za 740 mln dolarów
8 miesięcy temu
8 stycznia 2026 firma CrowdStrike, jeden z globalnych liderów w dziedzinie cyberbezpieczeństwa, ogłosiła zakup startupu SGNL. Transakcja została wyceniona na około 740 milionów dolarów i ma zostać sfinalizowana w pierwszym kwartale przyszłego roku.
CBZC wchodzi do pociągów Kolei Śląskich. Policja z...
8 miesięcy temu
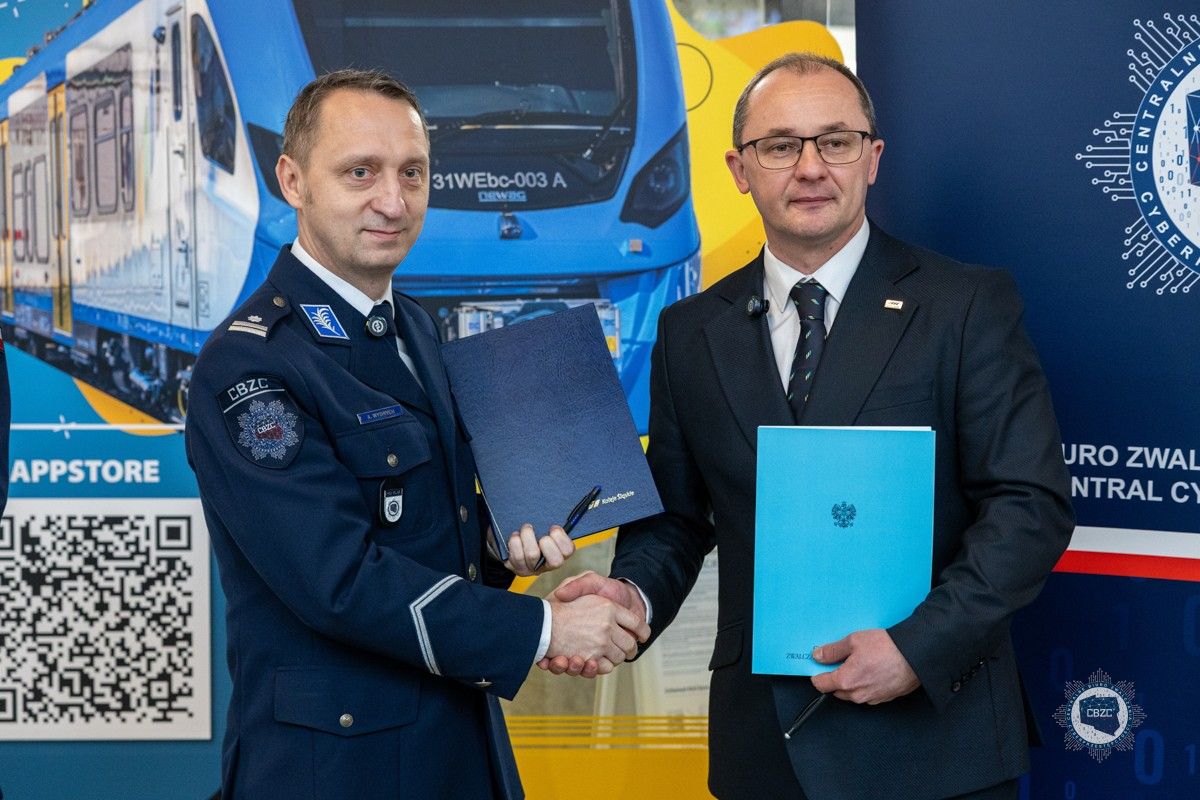
Podstawowym założeniem [współpracy](https://cbzc.policja.gov.pl/bzc/aktualnosci/784,Kolej-na-cyberbezpieczenstwo-porozumienie-z-Kolejami-Slaskimi-na-rzecz-bezpiecze.html) jest wykorzystanie zasięgu Kolei Śląskich, które każdego roku przewożą blisko 2...

Dane dzieci i rodziców z kilku żłobków były dostęp...
 8 miesięcy temu
Pliki umów zawartych pomiędzy rodzicami a żłobkami w Łodzi były dostępne publicznie i możliwe do pobrania przez każdego. Powód? Błąd w aplikacji, która miała ułatwiać organizowanie pracy w żłobkach. Co się wydarzyło? Jak poinformowała nas pewna zanie...
Open source i bezpieczeństwo państwa polskiego – s...
 8 miesięcy temu
W ostatnich tygodniach da się zaobserwować, iż w polskiej debacie publicznej nakładają się na siebie tylko pozornie dwa różne wątki. Jeden dotyczy amerykańskiego ostrzeżenia przed wykorzystaniem ekosystemów open-source jako wektorów do ataków w rękac...
Ataki chińskiej grupy na infrastrukturę telekomuni...
8 miesięcy temu
UAT-7290 jest to grupa typu Advanced Persistent Threat (APT) powiązana z [chińskim środowiskiem operacyjnym](https://cyberdefence24.pl/cyberbezpieczenstwo/chinscy-hakerzy-wlamali-sie-do-poczty-komisji-kongresu-usa). Jej działalność ma swoje początki ...
Malware atakujący Discord oraz popularne przegląda...
8 miesięcy temu
Badacze z Unit42 (Palo Alto Networks) opublikowali szczegółową analizę nowego zagrożenia jakim jest VVS Stealer (znany również pod nazwą VVS $tealer). Tym razem atakujący obrali za cel użytkowników platformy Discord. Malware, napisany w Pythonie oraz...
Zabbix + Grafana – część 4 – Pobieranie danych z D...
8 miesięcy temu
Wstęp Załóżmy hipotetyczną sytuację: jesteś administratorem ds. monitoringu w firmie. Wdrożyłeś środowisko Zabbix, a po lekturze artykułów na sekuraku dotyczących Grafany postanowiłeś wdrożyć ją również u siebie. Po pewnym czasie z powodzeniem urucho...
Nie ignoruj tej aktualizacji. Samsung naprawił pow...
8 miesięcy temu
Eksperci Samsunga wykryli poważną lukę w popularnej aplikacji Samsung Magician, która obsługuje ich dyski SSD. jeżeli korzystasz z tego programu do monitorowania swojego dysku, nie powinieneś zwlekać z aktualizacją. Starsze wersje pozwalały bowiem po...

„Łamałem Ludzi, A Nie Hasła” – Czy Kevin Mitnick M...
8 miesięcy temu
Mit „hakera” zostawmy na boku. Tu chodzi o procesy Kevin Mitnick – legendarny haker, który powtarzał „Łamałem ludzi, a nie hasła” – udowodnił, iż najskuteczniejszym wektorem ataku jest czynnik ludzki. Ponad dwie dekady temu Mitnick z powodzeniem wyko...
Złośliwe proxy za opłatą? Kolejne “interesujące” w...
8 miesięcy temu
Badacze z Socket zidentyfikowali dwa złośliwe rozszerzenia w Chrome Web Store, które istniały co najmniej od 2017 roku. Rozszerzenia są reklamowane jako narzędzia do testowania prędkości sieci z wielu lokalizacji. Użytkownicy płacą za subskrypcje, wi...
Chińscy hakerzy włamali się do poczty komisji Kong...
8 miesięcy temu
Salt Typhoon to grupa APT (_Advanced Persistent Threat_) powiązana z Chinami, specjalizująca się w [cyberszpiegostwie. ](https://cyberdefence24.pl/cyberbezpieczenstwo/wczesne-ostrzeganie-przed-cyberszpiegostwem-jest-rozporzadzenie-premiera) Jej dział...
Branża hotelarska celem kampanii phishingowej
8 miesięcy temu
Kampania, określana jako PHALT#BLYX, wykorzystuje wiadomości podszywające się pod [Booking.com](https://cyberdefence24.pl/cyberbezpieczenstwo/microsoft-ujawnia-cyberprzestepcy-podszywaja-sie-pod-booking) oraz fałszywe komunikaty [systemu Windows](htt...

Cyberbezpieczeństwo na nowy rok – jak zabezpieczyć...
 8 miesięcy temu
Nowy Rok to czas noworocznych postanowień i dobrze jeżeli wśród nich jest poprawienie stanu naszego cyberbezpieczeństwa. A najważniejsze dla naszego bezpieczeństwa w świecie cyfrowym jest zabezpieczenie naszej sieci domowej. Jak zabezpieczyć sieć dom...
Nie tylko przeglądarki – złośliwe wtyczki w Visual...
8 miesięcy temu
Złośliwe wtyczki pojawiają się nie tylko w przeglądarkach. Środowiskiem, w którym rozpowszechnia się malware są także rozszerzenia do edytorów kodu, np. Visual Studio Code. Pisaliśmy już o takich przypadkach zarówno w oficjalnym repozytorium VSCode, ...

Jak zadbać o bezpieczne niszczenie dokumentów firm...
 8 miesięcy temu
Czas na pozbycie się dokumentów z firmowego archiwum? W tym przypadku rozwiązaniem nie może być wyrzucenie umów czy faktur do zwykłego kosza na śmieci. Niszczenie dokumentów musi odbywać się w zgodzie z normą DIN 66399, a także przepisami RODO....

Zróbmy razem porządek w cyfrowym życiu! Cyfrowy mi...
8 miesięcy temu
Żyjemy w dwóch światach, które złączyły się ze sobą w sposób nierozerwalny: w świecie online i offline – dwóch równoległych rzeczywistościach, które się ze sobą splatają na każdym kroku. W prawdziwym życiu regularnie oddajemy się porządkom. Dbamy o c...
Portale chmurowego udostępniania plików na celowni...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Na przełomie 5–6 stycznia 2026 media branżowe opisały kampanię, w której cyberprzestępca działający pod ksywą Zestix (alias Sentap) oferuje sprzedaż danych wykradzionych z firmowych portali do udostępniania/s...
ClickFix z fałszywym BSOD: jak kampania na Booking...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki ClickFix to nie „luka” w sensie CVE, tylko wzorzec socjotechniczny: atakujący wyświetla ofierze wiarygodnie wyglądającą usterkę (np. błąd przeglądarki, CAPTCHA, „aktualizację”, a choćby ekran awarii), po czym...
Open source jako nowe pole geopolitycznej walki. U...
8 miesięcy temu
W grudniu 2025 roku w amerykańskim systemie bezpieczeństwa narodowego ponownie pojawiło się ostrzeżenie dotyczące fundamentalnych zagrożeń cybernetycznych.
VVS $tealer: pythonowy infostealer na Discorda, kt...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki VVS stealer (spotykany też jako VVS $tealer) to infostealer napisany w Pythonie, ukierunkowany na przejęcie danych z Discorda (tokeny, dane konta, status MFA, metody płatności itd.) oraz kradzież danych przeg...
Resecurity „zhakowane”? Threat actorzy chwalą się ...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Na początku stycznia 2026 w kanałach Telegram pojawiły się zrzuty ekranu mające „udowadniać” kompromitację Resecurity (firmy z obszaru cyber threat intelligence). Przekaz atakujących był typowy dla operacji n...
FortiGuard AntiVirus Updates: co mówi feed aktuali...
8 miesięcy temu
Wprowadzenie do problemu / definicja „luki” W świecie bezpieczeństwa „luka” nie zawsze oznacza CVE. Bardzo często realną luką operacyjną jest opóźniona lub nieskuteczna dystrybucja aktualizacji sygnatur antywirusowych. W praktyce: urządzenie może dzi...
RCE w CurseForge – jak lokalny serwer WebSocket za...
8 miesięcy temu
WebSockety to jeden ze sposobów na przekazywanie danych między klientem a serwerem “na żywo”, bez ciągłego odpytywania (pollingu), który wiąże się z wysyłaniem wielu niepotrzebnych żądań. Co jednak może się stać, gdy serwer WebSocket wystawi lokalnie...
Jak wykupione rozszerzenia Chrome zmieniły się w m...
8 miesięcy temu
Dzisiaj praktycznie wszystko można zrobić w przeglądarce. Korzystanie z dedykowanej aplikacji do maili, pakietu biurowego czy komunikatora nie jest konieczne, bo większość takich usług działa również w wersjach webowych. Co za tym idzie, przeglądarka...
Malware z przejętych kont na YouTube – zaciemniony...
8 miesięcy temu
Badacze Sven Rath i Jaromír Hořejší z Check Point Research analizowali sieć przejętych kont YouTube, które wykorzystują platformę do rozpowszechniania malware. Pokazali przykład jednej z kampanii, w której wykorzystano ciekawą metodę do ładowania zło...
#CyberMagazyn: Jak rozbito grupę oszustów inwestyc...
8 miesięcy temu
W końcówce października 2025 r. Centralne Biuro Zwalczania Cyberprzestępczości poinformowało o rozbiciu międzynarodowej grupy przestępczej, która prowadziła nielegalne platformy inwestycyjne. Jak [wskazywaliśmy](https://cyberdefence24.pl/cyberbezpiec...

Monitoring twojej osoby przez sieci komórkowe
8 miesięcy temu
Ponad 2 mld zł na cyberbezpieczeństwo. Rząd przyją...
8 miesięcy temu
Ostatnie tygodnie roku 2025 obfitowały w nieoczekiwane wydarzenia i komunikaty. Jak [podało](https://www.gov.pl/web/fundusze-regiony/ponad-23-miliardy-zl-na-wzmocnienie-cyberbezpieczenstwa) Ministerstwo Funduszy i Polityki Regionalnej, rząd podjął de...
Cyberatak na Europejską Agencję Kosmiczną. Co z ta...
8 miesięcy temu
Okres przedświąteczny jest dobrym czasem dla cyberprzestępców. Możliwości w zakresie oszustw i wyłudzeń przy wykorzystaniu nieuwagi i pośpiechu są wtedy bardzo duże.
Popularny Windows 11 traci wsparcie w tym roku. Mi...
8 miesięcy temu
Jeszcze w 2026 roku jedna z najpopularniejszych wersji Windows 11, 24H2, straci wsparcie techniczne Microsoftu. Oznacza to koniec aktualizacji bezpieczeństwa i poprawek błędów dla milionów komputerów na całym świecie. Sprawdź, kogo dotyczy ta zmiana ...
Nadpłata za prąd? To oszustwo, które może Cię słon...
8 miesięcy temu
Mamy okres okołoświąteczny, ale cyberoszuści nie próżnują. Na stronie rządu pojawiło się ostrzeżenie przed wiadomościami, w których oszuści podają się za Ministerstwo Energii lub PGE Polską Grupę Energetyczną, informując o rzekomej „nadpłacie za prąd...
Jak informować o incydentach? Wskazówki Adama Haer...
8 miesięcy temu
Incydenty incydentom nierówne. Warto podkreślić, iż samo określenie „cyberatak” tak naprawdę nie definiuje tego, co zaszło w danym systemie - jest to dość szerokie pojęcie. Do najpopularniejszych rodzajów ataków opisywanych przez media zaliczają się ...
Atak na Unleash Protocol: przejęcie multisig, niea...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Unleash Protocol – zdecentralizowana platforma do tokenizacji i monetyzacji praw własności intelektualnej – ujawniła incydent, w którym atakujący przejął kontrolę administracyjną poprzez mechanizm multisig go...
8 przejęć cyberbezpieczeństwa powyżej 1 mld USD w ...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Rok 2025 domknął trend, który w cyberbezpieczeństwie narastał od lat: konsolidacja jako odpowiedź na złożoność środowisk (multi-cloud, OT/IoT, SaaS) i presję na „platformizację” (łączenie funkcji w większe, z...
U.S. Cyber Trust Mark w zawieszeniu: UL Solutions ...
8 miesięcy temu
Wprowadzenie do problemu / definicja „luki” Rynek urządzeń konsumenckich IoT (smart home, routery, kamery, zamki, czujniki) od lat cierpi na ten sam problem: brak powszechnie rozpoznawalnego, porównywalnego standardu minimalnego poziomu cyberbezpiecz...
E-Doręczenia zamiast ePUAP. Duże zmiany w korespon...
8 miesięcy temu
Koniec 2025 roku oznacza również zakończenie okresu przejściowego w stosowaniu e-Doręczeń. To właśnie tam będzie prowadzona podstawowa komunikacja elektroniczna z urzędami, zaś korzystanie z systemu ePUAP będzie możliwe tylko w konkretnych przypadkac...
Ataki na wodociągi, zhakowane firmy, wycieki haseł...
8 miesięcy temu
Wycieki danych, cyberataki i rosnąca aktywność cyberprzestępców. Rok 2025 dobiega końca a wydarzenia z ostatnich miesięcy pokazują, iż cyberprzestrzeń jest polem nieustannej walki. Jakie najważniejsze trendy, wyzwania i incydenty zdefiniowały mijając...
Areszt za kampanię KMSAuto: 2,8 mln pobrań „aktywa...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Historia jest klasyczna, ale skala nietypowo duża: złośliwe oprogramowanie podszywa się pod KMSAuto – popularny „aktywator” Windows/Office używany do nielegalnej aktywacji – a następnie kradnie kryptowaluty p...
Aresztowanie byłego agenta wsparcia Coinbase w Ind...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Incydent wokół Coinbase z 2025 roku to klasyczny przykład zagrożenia insider threat po stronie operacji wsparcia klienta: atakujący nie muszą łamać kryptografii ani przełamywać MFA, jeżeli potrafią przekupić ...
Fortinet: 5-letnia luka w FortiOS SSL VPN przez ca...
8 miesięcy temu
Wprowadzenie do problemu / definicja luki Fortinet ostrzega, iż podatność CVE-2020-12812 w komponencie FortiOS SSL VPN – znana od 2020 r. – jest ponownie (lub nadal) aktywnie nadużywana w realnych atakach. Mechanizm błędu pozwala w określonych konfig...
Kod mObywatela został udostępniony – co w nim wida...
8 miesięcy temu
Ministerstwo Cyfryzacji udostępniło dzisiaj kod źródłowy mObywatela. To chyba super? No prawie. Dla tych, którym nie chce się czytać: udostępnienie kodu appki mObywatel wygląda tak, jakby ktoś udostępnił kod webowej appki mObywatel ale tylko postaci ...
Parrot 7.0 “ECHO” już dostępny – najpoważniejsza a...
8 miesięcy temu
Zapewne każdy entuzjasta zawodów CTF, bug hunter, czy też osoba szlifująca swój warsztat na platformach do nauki cyberbezpieczeństwa spotkała się z różnymi dystrybucjami Linuxa. Mówiąc o cyberbezpieczeństwie, większość bez wahania wskaże na system Ka...
9639 włamań do końca października 2025 r. Świątecz...
 8 miesięcy temu
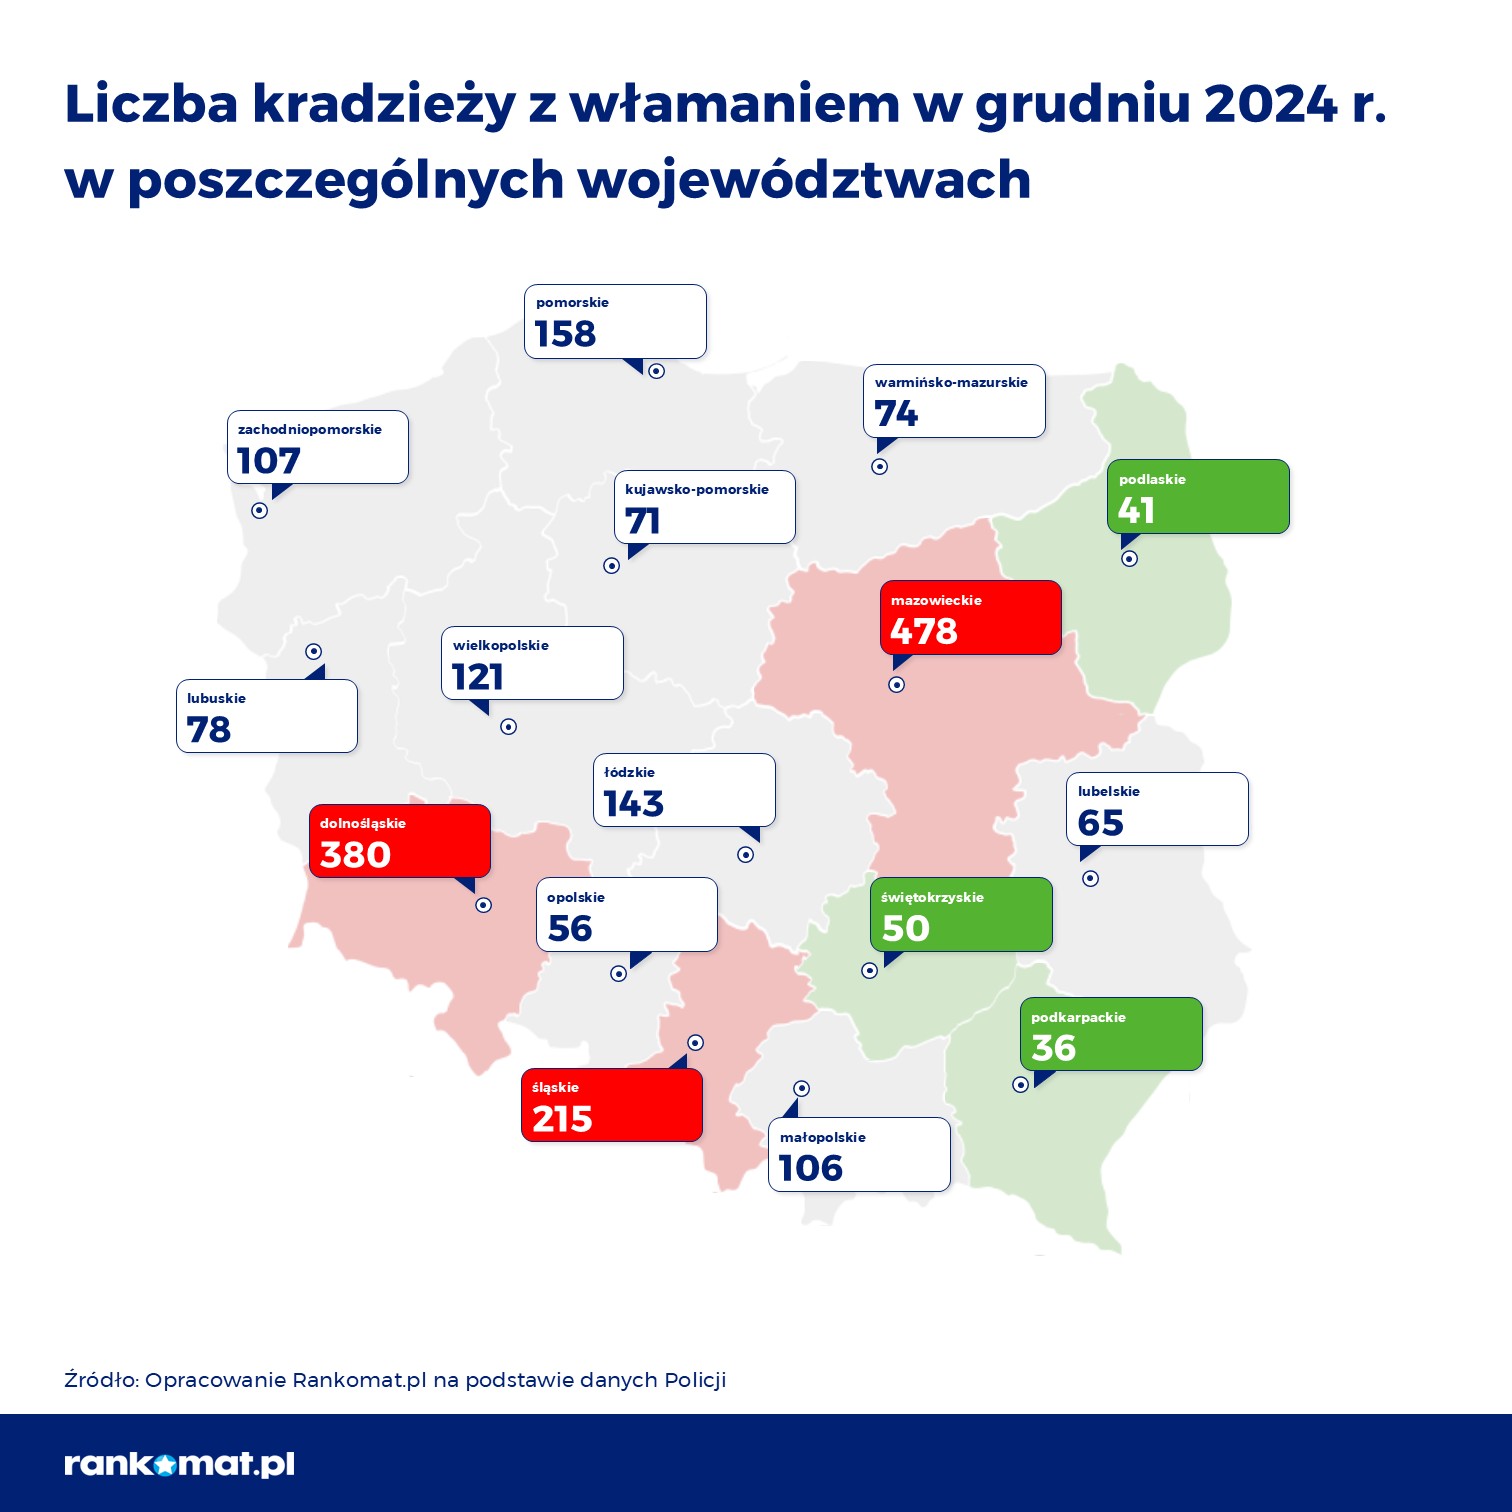
Powierzchnia równa niemal całemu Mazowszu - tyle domów i mieszkań stało się celem złodziei w grudniu 2024. Policja odnotowała 2179 kradzieży z włamaniem, podczas gdy w najspokojniejszym miesiącu roku, sierpniu, było ich zaledwie 827. To wzrost o 163 ...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.