Serwisy SEC
Firefox bez AI? Mozilla wprowadzi nową opcję
 7 miesięcy temu
W połowie grudnia 2025 r. w kierownictwie Mozilla Corporation zaszły zmiany. Na stanowisku CEO firmy, Laura Chambers została zastąpiona przez Anthony’ego Enzora-Demeo. We wpisie na blogu [przedstawił on](https://blog.mozilla.org/en/mozilla/leadership...

Kilka dni po informacji o rzekomym wycieku z Nike ...
 7 miesięcy temu
Jak informuje JustaBreach na portalu X (dawny twitter), firma Nike została dotknięta cyberatakiem. Odpowiedzialność za atak wzięła grupa WorldLeaks, która twierdzi, iż jest w posiadaniu około 1.4 TB danych (~188 tys. plików). Firma, w oficjalnym oświ...
Kolejne złośliwe wtyczki do Chrome. Na celowniku u...
7 miesięcy temu
Badacze z firmy Socket zidentyfikowali 5 złośliwych rozszerzeń do Chrome, których celem było przejmowanie kont w korporacyjnych systemach HR / ERP. Cztery z nich były publikowane przez twórcę databycloud1104, natomiast piąte – choć publikowane przez ...

Notepad++ – przejęty mechanizm aktualizacji i ukie...
 7 miesięcy temu
Wprowadzenie do problemu / definicja luki Incydent związany z Notepad++ to klasyczny przykład ataku na łańcuch dostaw (software supply chain): napastnik nie musiał łamać samej aplikacji, tylko przejął (lub nadużył) infrastrukturę dystrybucji aktualiz...
Złośliwe „skills” dla OpenClaw/MoltBot: nowy wekto...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki W ekosystemie self-hosted agentów AI pojawił się klasyczny problem supply chain — tyle iż zamiast paczek npm/PyPI, celem stały się „skills” (wtyczki/pakiety funkcjonalności) dla osobistego asystenta AI OpenCl...
Problemy z Krajowym Systemem e-Faktur. Standerski:...
7 miesięcy temu
Z początkiem lutego br. Krajowy System e-Faktur stał się obowiązkowy dla największych firm - z czasem dołączą do nich mniejsze przedsiębiorstwa oraz osoby bądź podmioty, które wystawiają tego rodzaju dokumenty.
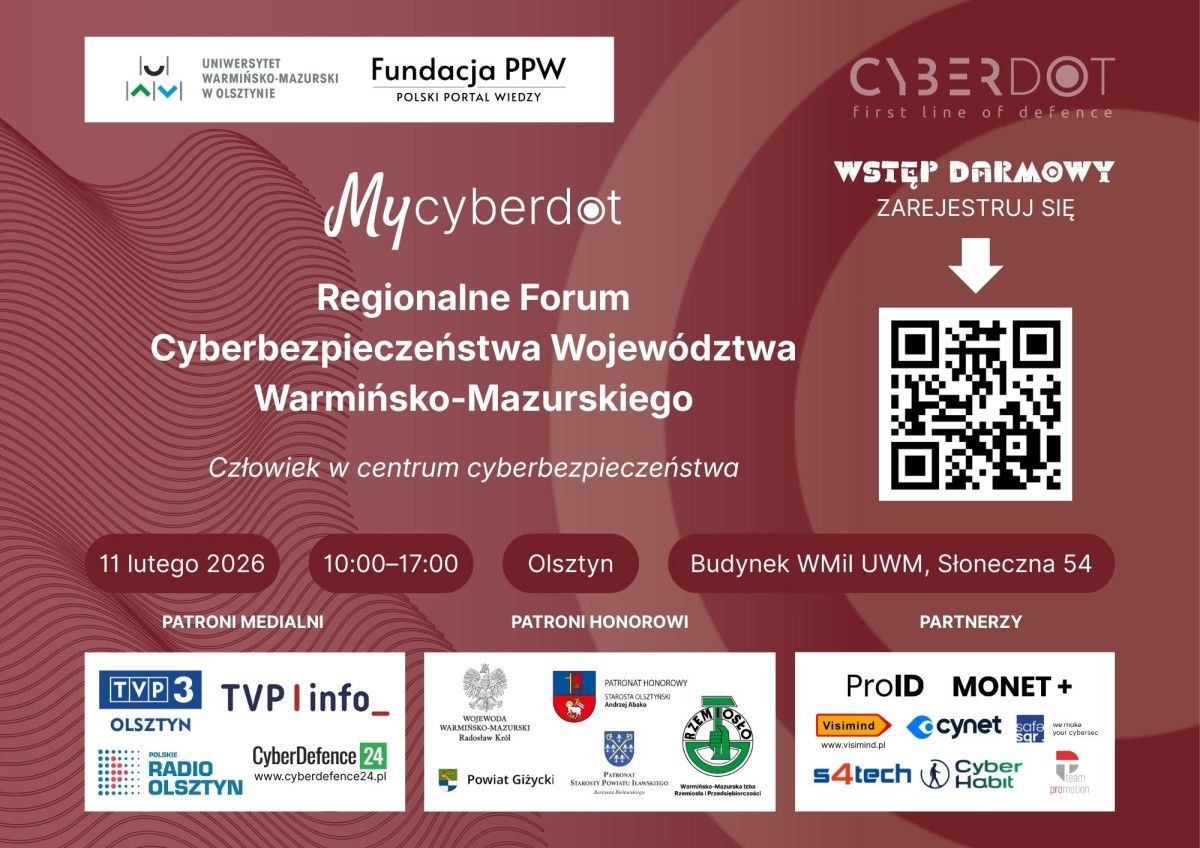
MyCyberDot – Regionalne Forum Cyberbezpieczeństwa ...
7 miesięcy temu
Patronat medialny
Raport Microsoft Data Security Index – jak chronić...
 7 miesięcy temu
Wraz z gwałtownym wzrostem liczby zastosowań sztucznej inteligencji organizacje stoją przed wyzwaniem, jak wykorzystać generatywne i agentowe technologie AI do zwiększenia produktywności i innowacji, nie wystawiając jednocześnie wrażliwych danych na ...

Spowiedź bezpieczeństwa AD 2026 – poznaj sekrety m...
 7 miesięcy temu
Jak zabezpieczam swoje (nie tylko cyfrowe) życie? Z jakich technologii korzystam, a jakie omijam? Komu powierzam swoje dane? Jak dbam o swoją prywatność? Już 10 lutego opowiem o wszystkim, jak na spowiedzi :) Dołączyć (także za darmo, ale tylko...
Połowa zobowiązanych podmiotów nie wdrożyła e-Dorę...
7 miesięcy temu
Od początku roku e-Doręczenia stały się podstawową metodą korespondencji elektronicznej z podmiotami publicznymi.

Notepad++ zhakowany. Trop prowadzi do Chin. Milion...
 7 miesięcy temu
Popularny edytor tekstu Notepad++ znalazł się w centrum jednego z najpoważniejszych incydentów bezpieczeństwa ostatnich lat. Nowe ustalenia potwierdzają, iż przez wiele miesięcy część użytkowników mogła nieświadomie pobierać złośliwe aktualizacje, a ...
Sabotaż w polskiej firmie. Kierownik wykradł bazę ...
7 miesięcy temu
_„Jeden z naszych pracowników szczebla kierowniczego, mający dość specyficzne rozumienie pojęcia »przedsiębiorczość« (o innych tradycyjnych wartościach – jak lojalność – nie wspominając) postanowił skrócić sobie drogę do własnego biznesu i skopiował ...
Francja z nową strategią. Macron o suwerennej potę...
7 miesięcy temu
Francuski rząd [opublikował](https://www.sgdsn.gouv.fr/files/files/Publications/20260129_SNC%20EN_0.pdf) Narodową Strategię Cyberbezpieczeństwa na lata 2026-2030.

Poważne naruszenie łańcucha dostaw Notepad++, aktu...
7 miesięcy temu
Jak czytamy w oficjalnym komunikacie N++. Serwer aktualizacji Notepad++ został przejęty na poziomie infrastruktury hostingodawcy, co umożliwiło atakującym przechwytywanie i przekierowywanie ruchu aktualizacji do serwera kontrolowanego przez nich, bez...
Dlaczego na szkoleniach DevOps najważniejsze jest…...
 7 miesięcy temu
Większość inżynierów ma za sobą to samo negatywne doświadczenie: zapisujesz się na szkolenie z Kubernetesa czy Terraform, a pierwsze trzy godziny spędzasz na walce z instalacją Minikube’a, konfiguracją kluczy SSH czy problemami z uprawnieniami na wła...

Cyberatak Na Polską Energetykę W Grudniu 2025 – An...
7 miesięcy temu
Kontekst ataku na infrastrukturę energetyczną Grudzień 2025: Polska staje się celem skoordynowanego cyberataku wymierzonego w sektor energetyczny. Atak objął ponad 30 farm wiatrowych i fotowoltaicznych, dużą elektrociepłownię zaopatrującą ~500 tys. m...
EScan: złośliwa aktualizacja z oficjalnego serwera...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki Ataki typu supply chain (łańcuch dostaw) są jednymi z najtrudniejszych do wykrycia, bo wykorzystują zaufany kanał dystrybucji — np. aktualizacje producenta. W opisywanym incydencie użytkownicy eScan otrzymali...
RedKitten: irańska kampania szpiegowska z „akceler...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki Kampania RedKitten to świeżo zidentyfikowany łańcuch ataku, który wykorzystuje klasyczny wektor „dokument z makrem”, ale dokłada do niego dwie nowoczesne cechy: komodytyzację infrastruktury (usługi chmurowe i...


Częsta zmiana haseł szkodzi bezpieczeństwu? Eksper...
7 miesięcy temu
Przez lata powtarzano, iż zmiana haseł to fundament bezpieczeństwa. Najnowsze zalecenia pokazują, iż to przynosi więcej szkody niż pożytku

Linux Lite 7.8 pokazuje klasę. Lekki i darmowy sys...
7 miesięcy temu
Linux Lite 7.8 jest już dostępny w stabilnej wersji. To lekka i darmowa dystrybucja Linuksa oparta na Ubuntu, która po ostatnich zmianach jeszcze lepiej sprawdzi się na starszych komputerach. Linux Lite 7.8: premiera lekkiego systemu opartego na Ubun...
Microsoft wyłączy NTLM domyślnie w przyszłych wyda...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki NTLM (New Technology LAN Manager) to stary mechanizm uwierzytelniania w ekosystemie Windows, który przez lata był „kołem ratunkowym” tam, gdzie Kerberos nie działał (legacy aplikacje, brak łączności z kontrol...
#CyberMagazyn: Scam nie zniknie z platform. Powód ...
7 miesięcy temu
Problem obecności oszustw, np. w postaci fałszywych inwestycji, na platformach społecznościowych jest zauważalnym gołym okiem. Nie trzeba długo przeglądać treści, aby trafić na scam.
Jazda do piekła w IT: Dlaczego oszczędzanie na cyb...
 7 miesięcy temu
Wszyscy kochamy oszczędności, ale w cyberbezpieczeństwie darmowa jazda zawsze kończy się kosztownym przystankiem. Dowiedz się, dlaczego Twoja firma potrzebuje hamulców, zanim będzie za późno. W świecie biznesu i technologii istnieje pewne powiedzenie...
Cyberatak na polską energetykę: wnioski z raportu ...
7 miesięcy temu
Raport przygotowany przez CERT Polska skupia się na analizie wydarzeń z 29 grudnia 2025 r. Choć polskim specjalistom udało się zapobiec przerwom w dostawach ciepła, incydent został oceniony jako jeden z najpoważniejszych ataków wymierzonych w infrast...

WinRAR wciąż pod ostrzałem hakerów. Nie zwlekaj z ...
7 miesięcy temu
Jeżeli korzystasz z WinRAR, popularnego i darmowego narzędzia do archiwizacji plików w systemie Windows, koniecznie sprawdź, czy masz zainstalowaną jego najnowszą wersję. Mimo iż poprawka na groźną lukę bezpieczeństwa CVE-2025-8088 została wydana już...
Raport agregujący
 7 miesięcy temu
Zapraszamy do lektury “Raportu agregującego” z najciekawszymi materiałami z lat 2022 – 2025.

Zhackowali infrastrukturę 30+ farm wiatrowych i fo...
7 miesięcy temu
Atakujący dostali się do infrastruktury farm / posiadali wysokie uprawnienia, ale finalnie nie miało to wpływu na stabilność dostaw prądu w Polsce. Jak czytamy w raporcie CERT Polska (cytaty z raportu oznaczamy kursywą): (…) z uwagi na poziom dostępó...

Jak Rosjanie zhackowali polski sektor energetyczny...
 7 miesięcy temu
W końcówce 2025 doszło do bezprecedensowego i skoordynowanego ataku na kilkadziesiąt obiektów w strukturach polskiego sektora energetycznego. Atakującym udało się włamać do co najmniej 30 obiektów typu OZE (farmy wiatrowe i fotowoltaiczne) ale także ...

Kto i w jaki sposób zaatakował w grudniu 2025 pols...
7 miesięcy temu
29 grudnia 2025 miały miejsce niespotykane do tej pory w Polsce skoordynowane ataki na infrastrukturę energetyczną. Zespół CERT Polska opublikował właśnie bardzo szczegółowy raport (także w wersji angielskiej, podeślijcie kolegom i koleżankom z innyc...
Raport z incydentu w sektorze energii z 29 grudnia...
 7 miesięcy temu
Zespół CERT Polska przedstawia raport z analizy incydentu w sektorze energii, do którego doszło 29 grudnia 2025 roku. Ataki miały charakter destrukcyjny i były wymierzone w farmy wiatrowe i fotowoltaiczne, dużą elektrociepłownię oraz przedsiębiorstwo...
Cyberprzestępca z dostępem do systemu komorniczego...
7 miesięcy temu
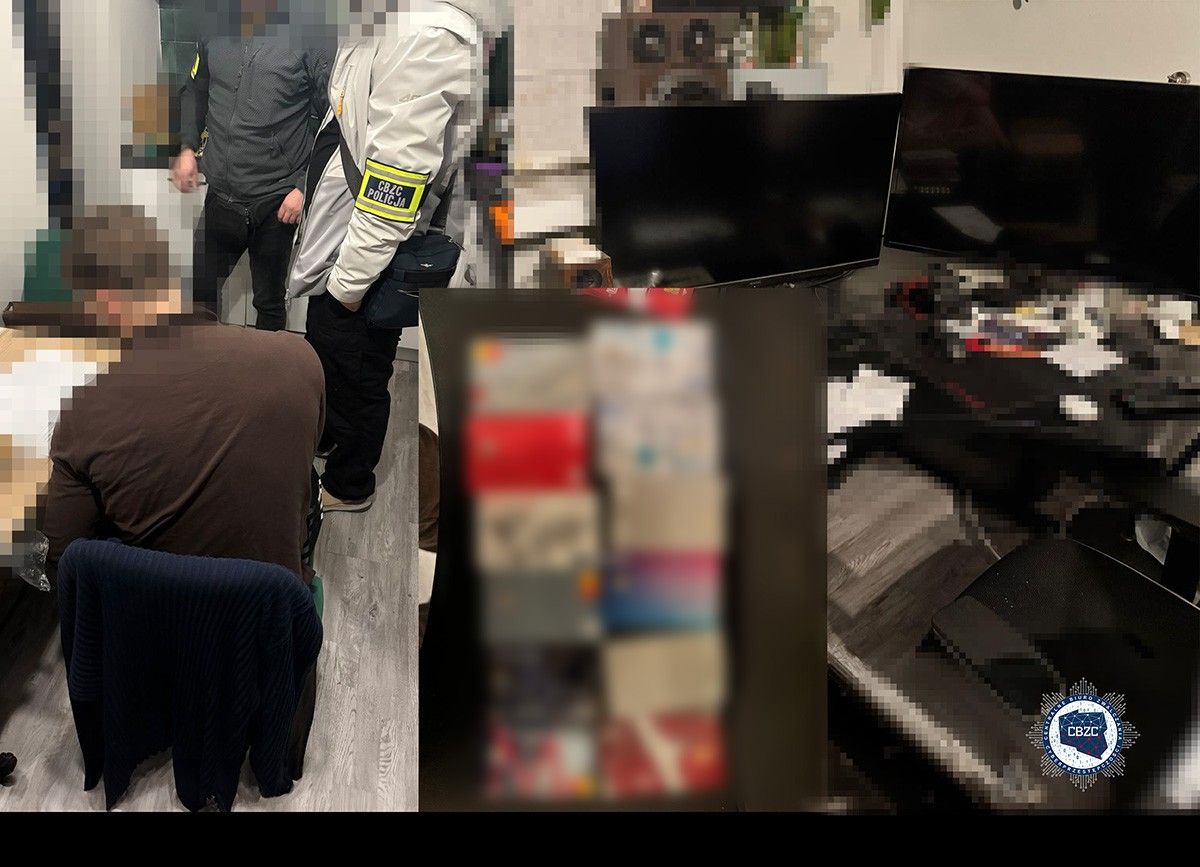
Funkcjonariusze [Centralne Biura Zwalczania Cyberprzestępczości](https://cbzc.policja.gov.pl/) (CBZC) zatrzymali mężczyznę, który wraz ze wspólnikami prowadził [ataki phishingowe](https://cyberdefence24.pl/cyberbezpieczenstwo/wycieki-danych/bezpiecze...
France Travail ukarany przez CNIL: 5 mln euro za b...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki Francuski regulator ochrony danych (CNIL) nałożył na publiczną agencję zatrudnienia France Travail (dawniej Pôle Emploi) karę 5 mln euro za niewystarczające środki techniczne i organizacyjne chroniące dane os...
Hugging Face wykorzystany do dystrybucji tysięcy w...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki W końcówce stycznia 2026 r. badacze opisali kampanię Android RAT, w której przestępcy wykorzystali Hugging Face jako „zaufaną” infrastrukturę do hostowania i pobierania złośliwych plików APK. To nie jest klas...
Google rozbija IPIDEA: „domowy” rynek proxy używan...
7 miesięcy temu
Wprowadzenie do problemu / definicja „luki” IPIDEA to przykład residential proxy network – usługi, która sprzedaje możliwość kierowania ruchu przez prawdziwe, domowe adresy IP (należące do operatorów ISP), często bez pełnej, świadomej zgody użytkowni...

Zimowe Igrzyska w Mediolanie na celowniku cyberprz...
 7 miesięcy temu
Masowe wydarzenia o globalnej skali od lat przyciągają uwagę cyberprzestępców, a w obecnym okresie napięć geopolitycznych ryzyko to jest szczególnie wysokie.

Clawdbot: setki instancji narażonych na wyciek
7 miesięcy temu
Projekt agenta AI o nazwie Clawdbot [zyskał](https://clawd.bot/) ogromną popularność w bardzo krótkim czasie. Na GitHubie zdobył tysiące gwiazdek, a twórcy reklamowali go jako „AI, która naprawdę wykonuje zadania”.
WhatsApp wprowadza „Strict Account Settings” – try...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki W ostatnich latach ataki na komunikatory przesunęły się z masowego phishingu w stronę precyzyjnie targetowanych kampanii: zero-click, spyware klasy „mercenary”, socjotechnika z wykorzystaniem załączników oraz...
Viralowy Moltbot (ex Clawdbot) i ryzyka dla bezpie...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki Moltbot (wcześniej znany jako Clawdbot) to open-source’owy „asystent AI z rękami”: działa lokalnie, ma pamięć długoterminową i potrafi integrować się z komunikatorami, e-mailem, systemem plików oraz wykonywać...
Jak zoptymalizować budżet na cyberbezpieczeństwo w...
7 miesięcy temu
W czasach rosnących zagrożeń i coraz bardziej zaawansowanych ataków wydatki na cyberbezpieczeństwo nie są już tylko „kosztem” – stały się strategiczną inwestycją chroniącą integralność danych, reputację organizacji i ciągłość działania. Wielu lideró...
Hejt wobec pracowników obsługi klienta - 43 proc. ...
 7 miesięcy temu
Co trzeci konsultant contact center w Polsce planuje zmienić zawód w ciągu roku. Powodem nie są niskie zarobki, ale codzienna dawka agresji słownej od klientów. Brytyjskie dane pokazują skalę problemu: 43 proc. pracowników pierwszej linii kontaktu do...
Nowości w pakietach Arcabit i mks_vir – styczeń 20...
 7 miesięcy temu
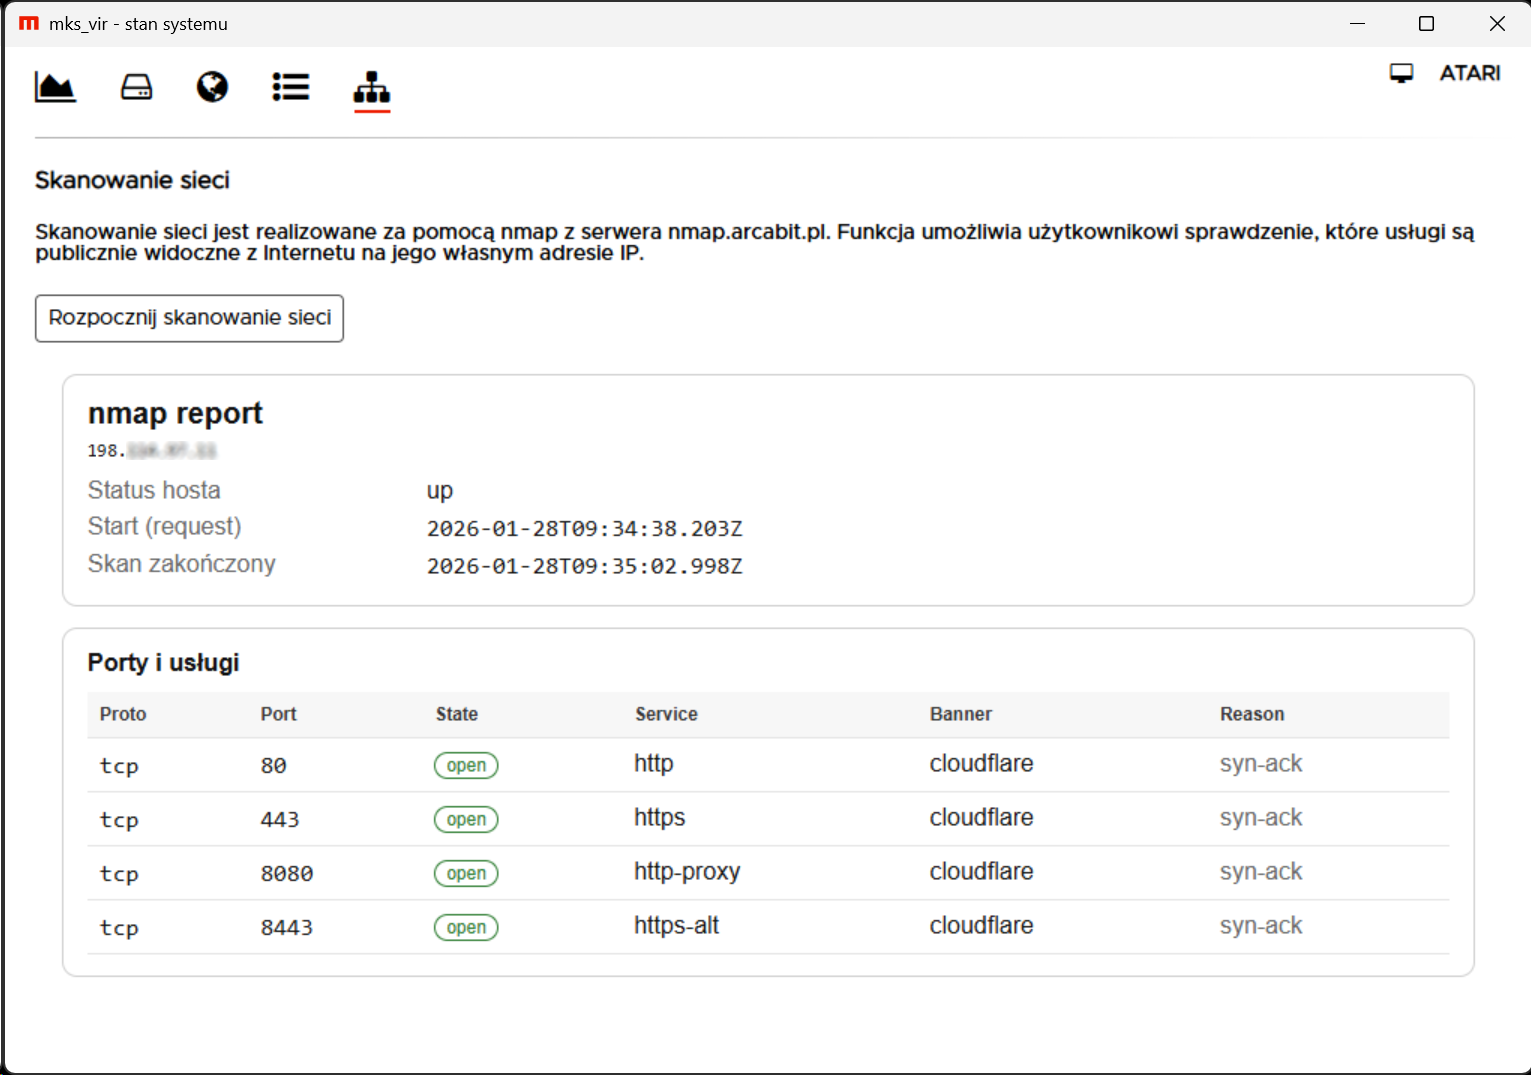
W małych i średnich firmach stosowanie systemu antywirusowego z centralną konsolą administracyjną jest jednym z podstawowych elementów zarządzania bezpieczeństwem IT. Pozwala to na jednolite egzekwowanie polityk ochrony, szybkie reagowanie na incyden...

Bezpieczeństwo danych Polaków. Tyle zgłoszeń narus...
7 miesięcy temu
Cyberprzestępcy na masową skalę polują na dane Polaków. Z najnowszych raportów CERT Polska oraz UODO za 2025 rok wynika, iż liczba zgłoszonych incydentów przekroczyła barierę 600 tys. Statystyki dotyczące naruszeń ochrony danych biją kolejne rekordy....

WhatsApp z istotną aktualizacją. Poprawia prywatno...
7 miesięcy temu
WhatsApp otrzymał właśnie niezwykle istotną funkcjonalność. Rozmowy powinny stać się dzięki temu jeszcze prywatniejsze.

Zmowa cenowa na rynku elektroniki?
 7 miesięcy temu
UOKiK tropi zmowę cenową na rynku elektroniki! Przeszukania u gigantów AB, Action i Beko – czy przepłacaliśmy za laptopy i pralki? Trwa śledztwo, grożą kary do 10% obrotu.

Pomagasz schroniskom? Oszuści wzięli na litość tys...
7 miesięcy temu
Wraz z rosnącą w ostatnim czasie popularnością medialnych akcji wspierających schroniska dla zwierząt, w sieci pojawił się nowy, wyjątkowo cyniczny rodzaj oszustwa. Cyberprzestępcy podszywają się pod inicjatywy charytatywne i tworzą fałszywe sklepy i...

Poważne luki bezpieczeństwa w serwerze MCP od Anth...
7 miesięcy temu
Na łamach sekuraka już nie raz pisaliśmy czym jest Model Context Protocol (MCP) i co umożliwia. Dla tych, którzy po raz pierwszy spotykają się z tym pojęciem wyjaśniamy. MCP to uniwersalny standard dla ekosystemu AI, pozwalający na rozszerzenie możli...
Mustang Panda (HoneyMyte) rozwija CoolClient: nowe...
7 miesięcy temu
Wprowadzenie do problemu / definicja luki Chińsko-powiązana grupa szpiegowska znana jako Mustang Panda (w nomenklaturze części dostawców także HoneyMyte / Earth Preta / Bronze President) zaktualizowała swój backdoor CoolClient tak, aby skuteczniej ws...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.