Serwisy SEC

Rozbicie sieci SocksEscort: międzynarodowa operacj...
 6 miesięcy temu
Wprowadzenie do problemu / definicja SocksEscort to złośliwa sieć proxy zbudowana na przejętych routerach domowych oraz urządzeniach wykorzystywanych w małych firmach. Tego typu infrastruktura pozwala cyberprzestępcom ukrywać rzeczywiste źródło ruchu...
Chińska kampania cyberszpiegowska uderza w armie A...
6 miesięcy temu
Wprowadzenie do problemu / definicja Ujawniona w marcu 2026 roku kampania cyberszpiegowska pokazuje, iż organizacje wojskowe w Azji Południowo-Wschodniej pozostają celem długotrwałych i precyzyjnie zaplanowanych operacji APT. Celem ataków nie była ma...
Nowy wariant ClickFix wykorzystuje WebDAV i trojan...
6 miesięcy temu
Wprowadzenie do problemu / definicja ClickFix to technika socjotechniczna, w której ofiara zostaje nakłoniona do samodzielnego uruchomienia złośliwego polecenia, najczęściej za pośrednictwem okna „Uruchamianie” w systemie Windows. Najnowszy wariant t...

Podszywają się pod Pocztę Polską – nie klikaj w ta...
 6 miesięcy temu
W sieci pojawiła się nowa kampania phishingowa wykorzystująca identyfikację wizualną Poczty Polskiej. Cyberprzestępcy wysyłają fałszywe wiadomości e-mail

MediaTek potwierdza lukę. 45 sekund wystarczy, aby...
6 miesięcy temu
Badacze bezpieczeństwa ujawnili poważną lukę w telefonach z Androidem wyposażonych w procesory MediaTek. W ramach demonstracji udało im się uzyskać dostęp do chronionych danych w telefonie CMF Phone 1 marki Nothing w zaledwie 45 sekund. Co szczególni...

Nowa funkcja Windows 11 to zwykły skrót do strony ...
6 miesięcy temu
Windows 11 niedawno wzbogacił się o nową funkcję, która na pierwszy rzut oka wydaje się bardzo praktyczna. Chodzi o test prędkości internetu dostępny bezpośrednio z poziomu paska zadań. W teorii ma to być szybki sposób na sprawdzenie jakości połączen...
„Na dziś polskie OT jest tykającą bombą, której de...
 6 miesięcy temu
Konflikt na Bliskim Wschodzie i ogólna intensyfikacja działań grup hakerskich, szczególnie sponsorowanych przez państwa, każe postawić pytanie o stan zabezpieczeń elementów infrastruktury krytycznej i technologii operacyjnych.

NIS2, DORA i RODO – dlaczego bez kontroli nad NHI ...
 6 miesięcy temu
W rozmowach o zgodności regulacyjnej najczęściej pojawiają się pojęcia takie jak backup, szyfrowanie, raportowanie incydentów, testy odporności czy kontrola dostępu. To wszystko pozostaje kluczowe. Coraz częściej jednak o tym, czy organizacja rzeczyw...
Współpraca irańskiego MOIS z cyberprzestępcami zwi...
6 miesięcy temu
Wprowadzenie do problemu / definicja Granica między działalnością państwowych grup APT a klasyczną cyberprzestępczością coraz szybciej się zaciera. Najnowsze analizy wskazują, iż irańskie Ministerstwo Wywiadu i Bezpieczeństwa, znane jako MOIS, nie og...
DetectFlow Enterprise przenosi detekcję zagrożeń d...
6 miesięcy temu
Wprowadzenie do problemu / definicja Nowoczesne centra operacji bezpieczeństwa mierzą się dziś z gwałtownie rosnącą liczbą zdarzeń telemetrycznych, coraz wyższymi kosztami przetwarzania logów oraz ograniczeniami tradycyjnych platform SIEM. W klasyczn...
Police Scotland ukarana za ujawnienie danych z tel...
6 miesięcy temu
Wprowadzenie do problemu / definicja Sprawa Police Scotland pokazuje, jak poważne skutki może mieć nieprawidłowe przetwarzanie danych pozyskanych z urządzeń mobilnych. W postępowaniach prowadzonych przez organy ścigania telefon ofiary lub osoby zgłas...
NightBeacon od Binary Defense: platforma AI dla SO...
6 miesięcy temu
Wprowadzenie do problemu / definicja Zespoły Security Operations Center od lat działają pod presją rosnącej liczby alertów, coraz bardziej złożonych środowisk IT oraz niedoboru doświadczonych analityków. W takich warunkach dostawcy usług MDR i platfo...
Cyberatak na Stryker zakłócił globalne środowisko ...
6 miesięcy temu
Wprowadzenie do problemu / definicja Stryker, jeden z największych na świecie producentów technologii medycznych, potwierdził incydent cyberbezpieczeństwa, który spowodował globalne zakłócenia w części jego środowiska IT opartego na usługach Microsof...
Koalicja ISAC ostrzega: rośnie ryzyko cyberataków ...
6 miesięcy temu
Wprowadzenie do problemu / definicja Rosnące napięcia geopolityczne coraz częściej przekładają się na wzrost aktywności w cyberprzestrzeni. Szczególnie narażona pozostaje infrastruktura krytyczna, która może stać się celem zarówno operacji prowadzony...
Kompromitacja GitHub Action Xygeni przez tag poiso...
6 miesięcy temu
Wprowadzenie do problemu / definicja Incydent związany z akcją xygeni/xygeni-action pokazuje, iż mutowalne tagi w GitHub Actions pozostają jednym z najpoważniejszych zagrożeń dla bezpieczeństwa łańcucha dostaw oprogramowania. W tym modelu ataku napas...
5 sposobów ochrony firm produkcyjnych przed cybera...
6 miesięcy temu
Wprowadzenie do problemu / definicja Sektor produkcyjny od lat znajduje się w centrum zainteresowania cyberprzestępców. Wynika to z połączenia wysokiej wartości danych, presji na nieprzerwaną pracę zakładów, obecności starszych systemów oraz złożoneg...
Atak na łańcuch dostaw Polyfill dotknął ponad 100 ...
6 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu należą do najpoważniejszych zagrożeń w cyberbezpieczeństwie, ponieważ wykorzystują zaufanie do popularnych komponentów, usług i dostawców. Incydent związany z Polyfill.io pokazuje, ...
Senat USA zatwierdził Joshua Rudd na czele NSA i U...
6 miesięcy temu
Wprowadzenie do problemu / definicja Zatwierdzenie nowego lidera National Security Agency oraz US Cyber Command to istotne wydarzenie dla amerykańskiego i globalnego ekosystemu cyberbezpieczeństwa. Stanowisko to ma wyjątkowy charakter, ponieważ w ram...
Sześć rodzin malware na Androida atakuje Pix, apli...
6 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali nową falę kampanii wymierzonych w użytkowników Androida, w których wykorzystywanych jest co najmniej sześć rodzin złośliwego systemu nastawionych na kradzież środków finansowych, prz...
VENON: rustowy trojan bankowy atakuje 33 brazylijs...
6 miesięcy temu
Wprowadzenie do problemu / definicja VENON to nowo opisane złośliwe oprogramowanie bankowe dla systemów Windows, ukierunkowane na użytkowników w Brazylii. Jego głównym celem jest kradzież danych uwierzytelniających, przejmowanie interakcji z aplikacj...
Programy lojalnościowe linii lotniczych i hoteli n...
6 miesięcy temu
Wprowadzenie do problemu / definicja Punkty lojalnościowe, mile lotnicze i nagrody hotelowe przez lata były postrzegane głównie jako element marketingu i benefit dla klientów. Z perspektywy cyberprzestępców są jednak aktywem o realnej wartości finans...

Prezes UODO: retencja danych telekomunikacyjnych s...
6 miesięcy temu
12 marca Prezes UODO Mirosław Wróblewski wydał [komunikat](https://uodo.gov.pl/pl/138/4100) dotyczący retencji (przechowywania przez określony czas) danych przez operatorów telefonii komórkowej. PUODO podkreślił, iż telekomy gromadzą informacje dotyc...

Ransomware sparaliżował systemy szpitala w Szczeci...
6 miesięcy temu
W wyniku weekendowego [cyberataku](https://cyberdefence24.pl/cyberbezpieczenstwo/cyberataki/zhakowano-polski-szpital) na Samodzielny Publiczny Wojewódzki Szpital Zespolony (SPWSZ), doszło do naruszenia danych osobowych pacjentów, osób przez nich upow...

Irański kontratak w sieci. Celem USA i... Polska?
6 miesięcy temu
Od początku dekady można zauważyć, iż konflikty zbrojne nie toczą się już wyłącznie w świecie rzeczywistym. Obok powietrza, wody i lądu, kolejnym środowiskiem działań stała się cyberprzestrzeń.

Chińscy cyberszpiedzy uderzyli w Katar
 6 miesięcy temu
Gdy na Bliskim Wschodzie wybuchają konflikty, pierwsze strzały padają nie tylko na froncie. Trwa niewidzialna wojna o dane, wpływy i strategiczną wiedzę
Jedno kliknięcie w fałszywą aktualizację Google Me...
6 miesięcy temu
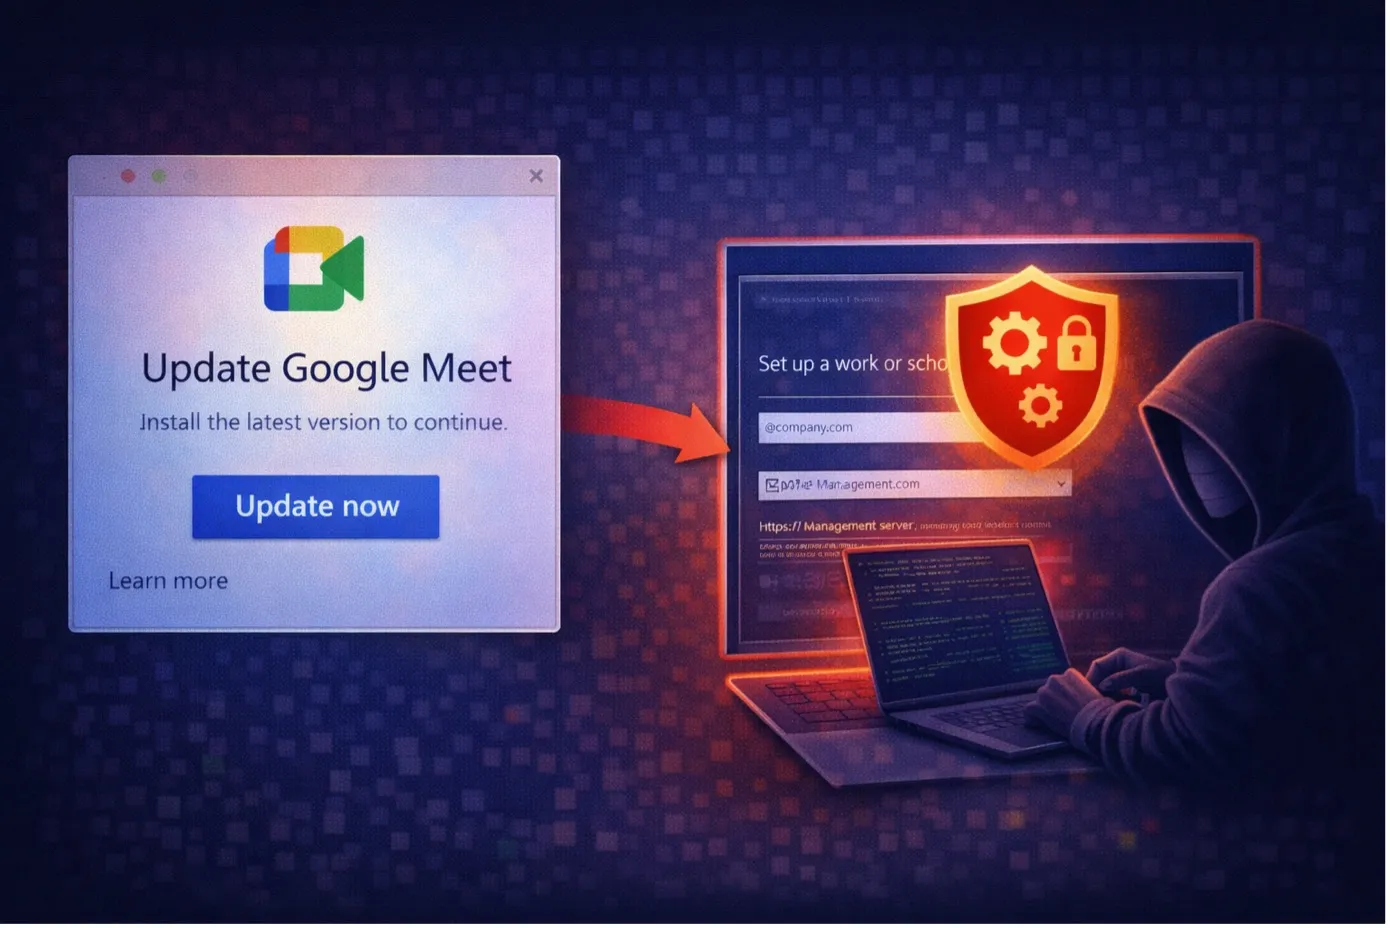
Eksperci bezpieczeństwa z MalwareBytes ostrzegają przed nową kampanią phishingową, w której cyberprzestępcy rozprowadzają fałszywą aktualizację Google Meet. Wystarczy jedno kliknięcie w przycisk aktualizacji, aby komputer ofiary został podłączony do ...
Jak złośliwa konfiguracja w Claude Code umożliwiał...
 6 miesięcy temu
Badacze z Check Point Research odkryli podatności w Claude Code (Anthropic), które pozwalają atakującym na zdalne wykonanie kodu i kradzież kluczy API. Luki wykorzystują różne mechanizmy konfiguracji, w tym Hooks, serwery Model Context Protocol (MCP)...

CERT Polska ma 30 lat
 6 miesięcy temu
Zespół CERT Polska świętuje 30-lecie swojej działalności. Przez trzy dekady zmieniło się niemal wszystko. Internet, z którego w latach 90. korzystała niewielka grupa użytkowników, dziś jest podstawową przestrzenią, dzięki której funkcjonuje wiele asp...

Masters & Robots Awards 2026: Ostatni moment n...
6 miesięcy temu
Patronat medialny

Nowy spór o weryfikację wieku w Internecie – nowe ...
 6 miesięcy temu
Dawniej weryfikacja wieku w Internecie sprowadzała się do prostego komunikatu „czy masz 18 lat?”. w tej chwili przyjmowane regulacje na całym świecie próbują całkiem głęboko naruszyć sferę prywatności – powstające nowe modele weryfikacji wieku użytko...

Globalna sieć oszustw na Facebooku. Polska jednym ...
6 miesięcy temu
Globalna sieć oszustw inwestycyjnych wykorzystuje reklamy na Facebooku, by kierować użytkowników do starannie przygotowanych lejków wyłudzeń finansowych. Z analizy Bitdefender Labs wynika, iż w ciągu niespełna miesiąca zidentyfikowano setki kampanii ...

Hakerami są już dzieci. 12-latkowie sprzedawali na...
6 miesięcy temu
Policjanci z Centralnego Biura Zwalczania Cyberprzestępczości rozbili grupę nastolatków zajmujących się handlem narzędziami do prowadzenia cyberataków typu DDoS Jak ustalili śledczy, siedem osób w wieku od 12 do 16 lat miało udostępniać w internecie ...

Turniej Wiedzy Be.Net już 25 marca. Ogólnopolski q...
6 miesięcy temu
Patronat medialny

Nowy przedmiot w szkołach. Pomoże odnaleźć się w c...
6 miesięcy temu
Rząd przyjął nową Strategię Cyberbezpieczeństwa RP na lata 2025–2029. Jednym z jej założeń jest wprowadzenie do szkół średnich nowego przedmiotu o nazwie technika cyberbezpieczeństwa. Zajęcia mają pomóc uczniom lepiej rozumieć zagrożenia w sieci oraz...
Chińskie kamery na wojskowej uczelni. WAT tłumaczy...
6 miesięcy temu
Chiński sprzęt rodzi wiele pytań i wątpliwości dotyczących bezpieczeństwa. W ostatnim czasie sporo miejsca poświęca się samochodom z Państwa Środka, które mają zakaz wjazdu na tereny wojskowe w Polsce.
Terra Portal: AI pod nadzorem człowieka zmienia te...
6 miesięcy temu
Wprowadzenie do problemu / definicja Automatyzacja testów penetracyjnych z użyciem sztucznej inteligencji staje się jednym z najważniejszych kierunków rozwoju offensive security. W praktyce pełna autonomia takich narzędzi w środowiskach produkcyjnych...
InstallFix i fałszywe strony Claude Code: nowa kam...
6 miesięcy temu
Wprowadzenie do problemu / definicja InstallFix to nowy wariant ataku socjotechnicznego, który łączy malvertising z podszywaniem się pod legalne strony instalacyjne narzędzi dla programistów. W opisanej kampanii celem stali się użytkownicy Claude Cod...
Sednit wraca z nowym arsenałem: BeardShell i zmody...
6 miesięcy temu
Wprowadzenie do problemu / definicja Grupa Sednit, znana również jako APT28, Fancy Bear, Sofacy lub Forest Blizzard, ponownie znalazła się w centrum uwagi po ujawnieniu nowego zestawu narzędzi stosowanych w operacjach cyberwywiadowczych. Najnowsze an...
Fortinet rozwija SecOps: chmurowy SOC, automatyzac...
6 miesięcy temu
Wprowadzenie do problemu / definicja Zespoły bezpieczeństwa coraz częściej działają w środowiskach hybrydowych, w których trzeba jednocześnie monitorować sieć, chmurę, tożsamości, pocztę oraz stacje robocze. W takich warunkach klasyczne, rozproszone ...
Naruszenie danych w Ericsson: incydent u dostawcy ...
6 miesięcy temu
Wprowadzenie do problemu / definicja Ericsson ujawnił incydent bezpieczeństwa dotyczący nieautoryzowanego dostępu do danych przechowywanych przez zewnętrznego usługodawcę. Sprawa dotyczy amerykańskiej spółki Ericsson Inc. i pokazuje, jak istotnym zag...
Armadin rusza z finansowaniem 189,9 mln USD i rozw...
6 miesięcy temu
Wprowadzenie do problemu / definicja Rynek cyberbezpieczeństwa coraz wyraźniej przesuwa się w stronę automatyzacji działań ofensywnych i defensywnych. W tym kontekście szczególnego znaczenia nabiera autonomiczny red teaming, czyli model, w którym sys...
Złośliwy pakiet npm podszywający się pod OpenClaw ...
6 miesięcy temu
Wprowadzenie do problemu / definicja Ataki na łańcuch dostaw systemu pozostają jednym z najgroźniejszych trendów w cyberbezpieczeństwie, a najnowszy przypadek z rejestru npm pokazuje, jak skutecznie przestępcy potrafią wykorzystać zaufanie do popular...
FortiGate jako punkt wejścia do sieci: kradzież ko...
6 miesięcy temu
Wprowadzenie do problemu / definicja Urządzenia FortiGate od lat stanowią najważniejszy element ochrony styku sieci wewnętrznej z internetem. Problem pojawia się jednak wtedy, gdy sama zapora staje się celem skutecznego ataku, ponieważ jej przejęcie ...
Phishing przez Microsoft Teams i Quick Assist prow...
6 miesięcy temu
Wprowadzenie do problemu / definicja Cyberprzestępcy coraz częściej odchodzą od klasycznych kampanii e-mailowych i wykorzystują narzędzia, które w środowisku firmowym uchodzą za całkowicie normalne. Jednym z takich kanałów jest Microsoft Teams, używa...
APT28 wraca do zaawansowanego cyberszpiegostwa: BE...
6 miesięcy temu
Wprowadzenie do problemu / definicja Grupa APT28, znana także jako Sednit lub Fancy Bear, została powiązana z nową falą operacji cyberszpiegowskich wymierzonych w ukraiński personel wojskowy. W analizowanych kampaniach napastnicy wykorzystują wieloet...
KadNap przejmuje ponad 14 tys. urządzeń brzegowych...
6 miesięcy temu
Wprowadzenie do problemu / definicja KadNap to złośliwe oprogramowanie wymierzone przede wszystkim w routery oraz inne urządzenia brzegowe obsługujące ruch sieciowy na styku z internetem. W odróżnieniu od kampanii nastawionych na szyfrowanie danych l...
Nowy test Turinga w malware: geometria ruchu kurso...
6 miesięcy temu
Wprowadzenie do problemu / definicja Współczesne kampanie malware coraz częściej stawiają nie tylko na skuteczne dostarczenie ładunku, ale również na weryfikację środowiska uruchomieniowego. Dla operatorów złośliwego systemu najważniejsze staje się u...
Kontrola dostępu i nagrywanie działań użytkowników...
6 miesięcy temu
JumpServer – Privileged Access Management (PAM) pełniący rolę centralnego bastionu do zarządzania dostępem uprzywilejowanym Oprogramowanie PAM (Privileged Access Management) jest stosowane do zapewniania bezpiecznego dostępu do różnych zasobów – głów...
10 powodów, dla których warto znać JavaScript (by ...
6 miesięcy temu
JavaScript to język wyjątkowy – świetny dla początkujących i obecny niemal wszędzie w Internecie: zarówno w przeglądarkach, na backendzie, jak i w aplikacjach desktopowych, jako język skryptowy w niektórych aplikacjach – i tak dalej. Jego składnia je...
Rząd przyjął Strategię Cyberbezpieczeństwa RP
6 miesięcy temu
Wraz z 2024 rokiem zakończył się pięcioletni okres objęty Strategią Cyberbezpieczeństwa Rzeczpospolitej Polskiej. Prace nad nowym dokumentem trwały dosyć długo – jeszcze na początku 2025 roku prowadzono konsultacje projektu.
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.