Serwisy SEC
False positive w Microsoft Defender usuwa certyfik...
 4 miesięcy temu
Aktualizacja definicji Microsoft Defender z 30 kwietnia wprowadziła niemałe zamieszanie w systemach wielu organizacji. W wyniku błędu legalne certyfikaty firmy DigiCert zostały oznaczone jako złośliwe oprogramowanie, co w niektórych przypadkach dopro...
Instalujesz i oddajesz kontrolę nad urządzeniem. T...
 4 miesięcy temu
Nowa kampania cyberprzestępcza przypisywana grupie ScarCruft pokazuje, iż złośliwe oprogramowanie coraz częściej ukrywa się w pozornie niewinnych aplikacjach do gier. Według raportów bezpieczeństwa na platformach typu sqgame.net miały pojawiać się za...

Cyberatak na dolnośląską gminę. Zaszyfrowano dane
 4 miesięcy temu
Polska administracja publiczna nieustannie pozostaje na celowniku cyberprzestępców. Tym razem jedna z gmin z województwa dolnośląskiego padła ofiarą ataku ransomware, wskutek którego doszło m.in. do zaszyfrowania części danych urzędu. Osoby nieuprawn...

OAuth jako trwałe tylne wejście do środowiska SaaS...
 4 miesięcy temu
Wprowadzenie do problemu / definicja OAuth od lat stanowi podstawowy mechanizm autoryzacji dla aplikacji SaaS, narzędzi AI i platform automatyzacji, które potrzebują dostępu do danych użytkownika w usługach takich jak Google Workspace, Microsoft 365 ...
Google podnosi nagrody w bug bounty: choćby 1,5 ml...
4 miesięcy temu
Wprowadzenie do problemu / definicja Programy bug bounty od lat pozostają jednym z kluczowych elementów dojrzałej strategii bezpieczeństwa największych dostawców technologii. Ich celem jest wynagradzanie badaczy za odpowiedzialne zgłaszanie podatnośc...
CISA promuje model izolacji i odtworzenia dla infr...
4 miesięcy temu
Wprowadzenie do problemu / definicja Amerykańska agencja CISA opublikowała nowe wytyczne dla operatorów infrastruktury krytycznej, koncentrujące się na dwóch kluczowych zdolnościach: izolacji skutków incydentu oraz szybkim odtworzeniu usług po cybera...
ScarCruft wykorzystuje platformę gamingową do dyst...
4 miesięcy temu
Wprowadzenie do problemu / definicja Ataki typu supply chain należą do najgroźniejszych scenariuszy kompromitacji, ponieważ wykorzystują zaufanie użytkowników do legalnego oprogramowania, aktualizacji i oficjalnych kanałów dystrybucji. Najnowsza kamp...
Atak na łańcuch dostaw DAEMON Tools: oficjalne ins...
4 miesięcy temu
Wprowadzenie do problemu / definicja Atak na łańcuch dostaw systemu to jeden z najgroźniejszych scenariuszy we współczesnym krajobrazie cyberzagrożeń. Polega on na kompromitacji legalnego procesu tworzenia, podpisywania lub dystrybucji aplikacji, tak...
CloudZ wykorzystuje Microsoft Phone Link do przech...
4 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali nową kampanię z użyciem złośliwego systemu CloudZ RAT, które nadużywa aplikacji Microsoft Phone Link do pozyskiwania wiadomości SMS oraz kodów jednorazowych OTP. Kluczowym elementem ...
Quasar Linux: skryty implant malware atakujący śro...
4 miesięcy temu
Wprowadzenie do problemu / definicja Quasar Linux, określany także jako QLNX, to nowo opisany implant malware dla systemów Linux, zaprojektowany jako rozbudowane narzędzie do utrzymywania dostępu, kradzieży danych i prowadzenia działań po przełamaniu...
Atak na kolej dużych prędkości w Tajwanie: nadużyc...
4 miesięcy temu
Wprowadzenie do problemu / definicja Incydent dotyczący tajwańskiej kolei dużych prędkości pokazuje, iż systemy łączności radiowej wykorzystywane w infrastrukturze krytycznej mogą stać się realnym wektorem ataku. W tym przypadku kluczową rolę odegrał...

Kradzież przez KOD MORSE'A?
 4 miesięcy temu
🔥 Szkolenia security awareness dla firm: [email protected] [autopromocja]

Kulisy jedynych takich ćwiczeń NATO: stres, presja...
4 miesięcy temu
Organizowane od 16 lat ćwiczenia Locked Shields to największe ćwiczenia NATO z zakresu cyberobrony, wymagające ogromnej wiedzy, doświadczenia i odporności. Wydarzenie jest wielkim wyzwaniem nie tylko dla uczestników. Jak przekazał w rozmowie z naszą ...

Włamanie na maile polskich domów dziecka. Możliwa ...
4 miesięcy temu
Na celowniku cyberprzestępców pozostają nie tylko duże korporacje czy administracja publiczna na szczeblu centralnym, ale również mniejsze jednostki. Centrum Administracyjne Placówek Opiekuńczo-Wychowawczych w Tczewie poinformowało o włamaniu na dwie...

⚠️ Uwaga na e-maile od “Ergo Hestia”
 4 miesięcy temu
Obserwujemy aktywną kampanię, w której oszuści podszywają się pod Ergo Hestia i masowo wysyłają e-maile do Polaków. Wiadomość dotyczy “wyrównania płatności” i obiecuje zwrot “279,79 PLN”. Jednakże, zamiast otrzymać pieniądze, ofiara może je stracić i...

Noyb pozywa Hamburg za sprawę PimEyes
4 miesięcy temu
Hamburski organ ochrony danych powinien zareagować po stwierdzeniu nielegalności przetwarzania danych – stwierdziła austriacka organizacja pozarządowa noyb. Pozew przeciwko niemieckiej instytucji wynika ze sprawy usługi PimEyes do rozpoznawania twarz...

UE uderza w Huawei i ZTE. Nadchodzi technologiczna...
4 miesięcy temu
Unia Europejska zaostrza kurs wobec chińskich gigantów technologicznych. Komisja Europejska rekomenduje państwom członkowskim wykluczenie sprzętu firm Huawei i ZTE z infrastruktury telekomunikacyjnej, powołując się przy tym na względy bezpieczeństwa....

Dostałeś taką wiadomość od Orlenu? Uważaj, to bezc...
4 miesięcy temu
Otwierasz skrzynkę mailową i widzisz wiadomość, która natychmiast podnosi ci ciśnienie. Gigantyczna niedopłata i widmo odcięcia gazu albo wręcz przeciwnie. Setki złotych czekające na szybki odbiór. Zanim jednak zrobisz cokolwiek i dasz się ponieść em...

Unijny standard ładowarek objął kolejną grupę urzą...
4 miesięcy temu
Unijne przepisy dotyczące wspólnego standardu ładowania już obowiązują, ale właśnie wkroczyły w kolejny etap. Od 28 kwietnia 2026 r. regulacje zostały rozszerzone o laptopy, co oznacza, iż jeszcze więcej urządzeń musi być dostosowanych do zasad „comm...

Wieloetapowa kampania malware delivery z wykorzyst...
 4 miesięcy temu
Analizowana kampania stanowi wieloetapową operację dostarczania złośliwego oprogramowania, opartą na technikach SEO poisoning oraz malvertisingu. Użytkownik trafia na infrastrukturę atakującego poprzez sponsorowane wyniki wyszukiwania lub spreparowan...

Nowy obowiązek dla firm od 7 maja. Chodzi o cyberb...
4 miesięcy temu
Od 7 maja 2026 roku w Polsce zacznie działać nowy obowiązkowy system rejestracji firm w ramach Krajowego Systemu Cyberbezpieczeństwa (KSC), wdrażany na podstawie unijnej dyrektywy NIS2. Przedsiębiorcy z wybranych sektorów będą musieli samodzielnie oc...

Defender straszy trojanem, którego… nie ma. Gigant...
4 miesięcy temu
Wygląda na to, iż Microsoft Defender narobił sporo zamieszania. Użytkownicy Windows zaczęli masowo otrzymywać ostrzeżenia o rzekomym trojanie „Cerdigent”, co w wielu przypadkach wywołało panikę i podejrzenia infekcji. gwałtownie jednak sprawa okazała...
Czym grozi podanie numeru telefonu publicznie, w i...
 4 miesięcy temu
Poznaj zagrożenia związane z publicznym podawaniem numeru telefonu i dowiedz się, jak się przed nimi bronić.
Europol rozbija albańskie centra oszustw telefonic...
4 miesięcy temu
Wprowadzenie do problemu / definicja Transgraniczne oszustwa inwestycyjne prowadzone z wykorzystaniem call center należą dziś do najgroźniejszych form cyberprzestępczości ekonomicznej. Łączą one inżynierię społeczną, fałszywe platformy inwestycyjne, ...
Windows 11 25H2 i Hyper-V pod lupą: analiza exploi...
4 miesięcy temu
Wprowadzenie do problemu / definicja W serwisie Exploit Database opublikowano materiał opisujący lokalny exploit dla Windows 11 25H2, powiązany z CVE-2026-21248 oraz CVE-2026-21244. Sprawa dotyczy przepełnienia sterty w komponencie Hyper-V i możliwoś...
Ukraińskie służby rozbiły masową operację przejmow...
4 miesięcy temu
Wprowadzenie do problemu / definicja Przejęcia kont w serwisach gamingowych pozostają jednym z najbardziej dochodowych obszarów cyberprzestępczości związanej z aktywami cyfrowymi. W opisanej sprawie celem były konta Roblox zawierające cenne zasoby, w...
Zero Trust w środowiskach OT: nowe wytyczne dla oc...
4 miesięcy temu
Wprowadzenie do problemu / definicja Architektura Zero Trust od lat należy do najważniejszych modeli bezpieczeństwa w środowiskach IT, jednak jej wdrożenie w sieciach OT wymaga odmiennego podejścia. Operational Technology odpowiada za sterowanie proc...
Aktywne ataki na Qinglong: luki RCE wykorzystywane...
4 miesięcy temu
Wprowadzenie do problemu / definicja Qinglong to samodzielnie hostowana, open source’owa platforma do harmonogramowania zadań, wykorzystywana głównie w środowiskach deweloperskich i administracyjnych. W ostatnim czasie narzędzie znalazło się w centru...
DEEP#DOOR: nowy backdoor w Pythonie wykorzystuje t...
4 miesięcy temu
Wprowadzenie do problemu / definicja Badacze bezpieczeństwa opisali nowe zagrożenie o nazwie DEEP#DOOR — backdoor napisany w Pythonie, którego celem jest długotrwałe utrzymanie dostępu do zainfekowanego systemu, kradzież danych oraz wsparcie działań ...
EtherRAT atakuje administratorów: malware wykorzys...
4 miesięcy temu
Wprowadzenie do problemu / definicja EtherRAT to nowa kampania złośliwego systemu wymierzona w administratorów systemów, zespoły DevOps oraz specjalistów bezpieczeństwa. Zagrożenie wyróżnia się tym, iż podszywa się pod legalne narzędzia administracyj...
Popularna wtyczka WordPress z ukrytym backdoorem p...
4 miesięcy temu
Wprowadzenie do problemu / definicja Ekosystem WordPress pozostaje jednym z najczęściej atakowanych segmentów internetu, głównie z uwagi na swoją popularność oraz szerokie wykorzystanie zewnętrznych wtyczek. Najnowszy przypadek dotyczy rozszerzenia Q...
Atak na pakiety SAP NPM: incydent supply chain zag...
4 miesięcy temu
Wprowadzenie do problemu / definicja Ataki typu supply chain należą do najpoważniejszych zagrożeń dla nowoczesnych procesów wytwarzania oprogramowania. Zamiast atakować bezpośrednio organizację docelową, cyberprzestępcy kompromitują elementy łańcucha...
Międzynarodowa operacja przeciwko oszustwom krypto...
4 miesięcy temu
Wprowadzenie do problemu / definicja Oszustwa inwestycyjne oparte na kryptowalutach należą dziś do najgroźniejszych form cyberprzestępczości finansowej. Szczególnie niebezpieczny jest model określany jako „pig butchering”, w którym sprawcy przez dłuż...

Dzieci na Facebooku mimo zakazu. Meta grozi gigant...
4 miesięcy temu
Na celowniku unijnych urzędników znalazła się platforma Meta, która nie radzi sobie z ochroną najmłodszych użytkowników
IT Unplugged: konferencja, na której hakerzy, arch...
 4 miesięcy temu
Jako partner medialny konferencji IT Unplugged 2026 zapraszamy na konkretne, techniczne sesje – w tym wystąpienia Michała Sajdaka i Tomasza Turby o analizie realnych incydentów i starciu hakerów ze sztuczną inteligencją. Poniżej znajdziecie skrót naj...

Masz Linuksa? To go gwałtownie załataj!
4 miesięcy temu
Ujawniono atak na wszystkie Linuksy wydane po 2017 roku. W sieci pojawił się też kod exploita. Uruchomienie go na podatnej maszynie daje atakującemu prawa roota. Szczęście w nieszczęściu: ta podatność to Local a nie Remote Privilege Escalation. Mimo ...

Automatyzacja IT w bankowości – jak technologia zm...
 4 miesięcy temu
Klient banku oczekuje natychmiastowej obsługi, dostępnej w różnych kanałach kontaktu. Aby temu sprostać, często nie wystarczy już praca doradcy, ale potrzebne jest nowoczesne zaplecze technologiczne. Automatyzacja skraca czas reakcji i ogranicza ryzy...

Nowa inwestycja CBZC o wartości ponad 50 mln zł
4 miesięcy temu
Centralne Biuro Zwalczania Cyberprzestępczości oficjalnie otworzyło nową siedzibę Zarządu w Kielcach. Obiekt o wartości ponad 50 mln zł ma wzmocnić możliwości operacyjne, analityczne i techniczne służb odpowiedzialnych za walkę z cyberprzestępczością...

⚠️ Uwaga na fałszywe e-maile o zwrocie podatku!
4 miesięcy temu
Otrzymujemy zgłoszenia dotyczące kampanii, w której przestępcy podszywając się pod pracowników Krajowej Administracji Skarbowej informują o przysługującym zwrocie podatku. Atak zaczyna się od e-maila, a kończy na stronie internetowej, gdzie ofiara, k...

O najnowszych wyzwaniach cyberbezpieczeństwa podcz...
4 miesięcy temu
W dniu 23 kwietnia 2026 roku w Jasionce odbyła się konferencja CyberSummIT Podkarpacie 2026. Wydarzenie zgromadziło przedstawicieli instytucji publicznych i podmiotów prywatnych, którzy wysłuchali dyskusji ekspertów na temat roli cyberbezpieczeństwa,...
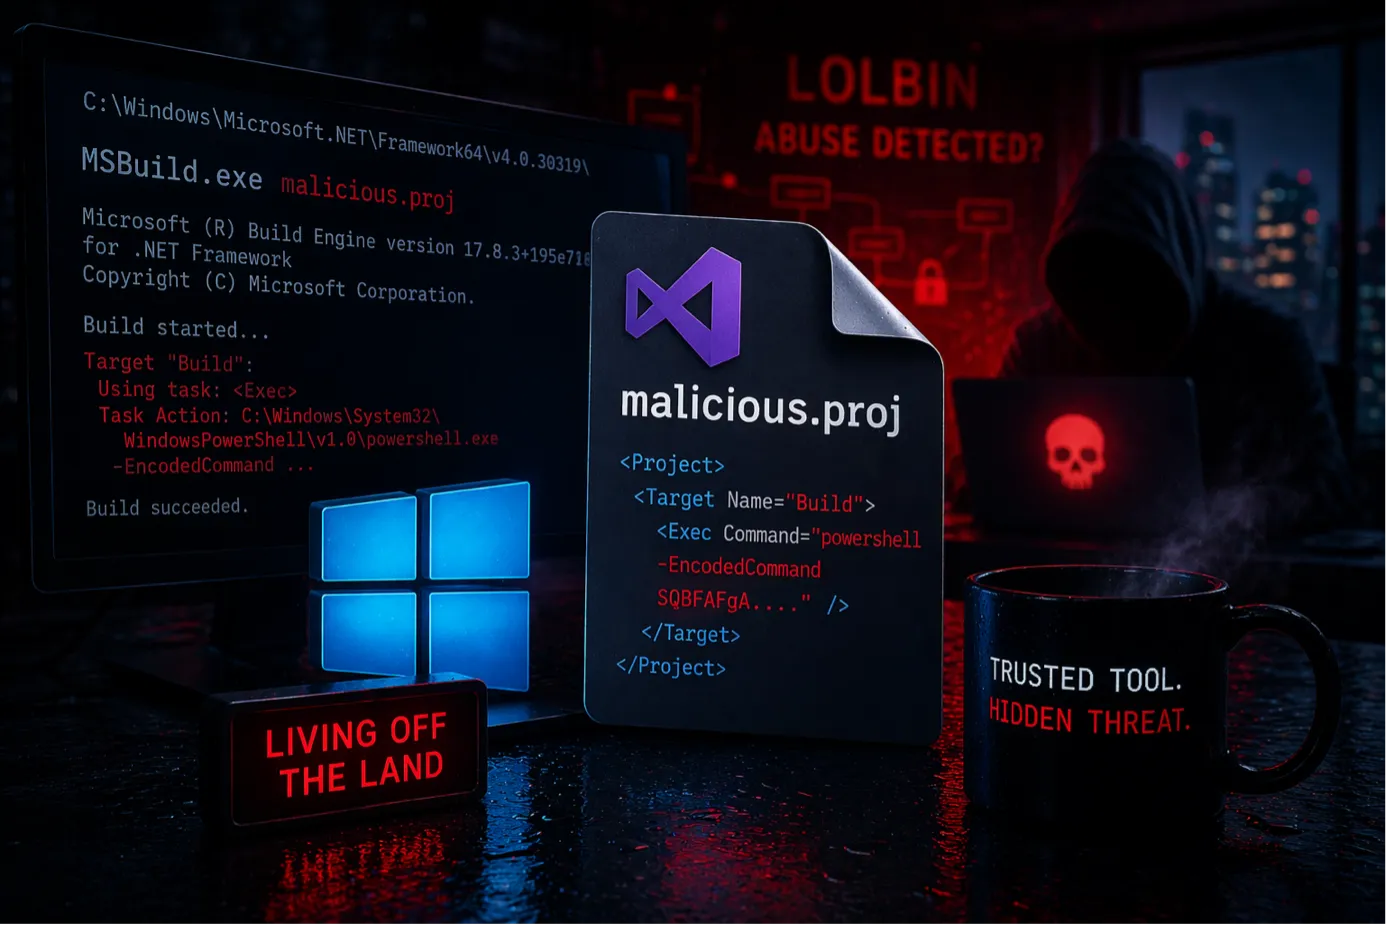
MSBuild w rękach atakujących. Legalne narzędzie, k...
4 miesięcy temu
Coraz więcej ataków nie polega już na dostarczeniu malware w klasycznej formie. Zamiast tego napastnicy wykorzystują narzędzia, które już znajdują się w systemie i są uznawane za w pełni zaufane. Jednym z takich przykładów jest MSBuild – komponent śr...

Nadanie paczki przez InPost Mobile. Jak zrobić to ...
4 miesięcy temu
Nadanie paczki może być szybkie i wygodne, ale tylko wtedy, gdy cały proces jest dobrze uporządkowany. InPost Mobile pozwala nadać przesyłkę bez drukowania etykiety i ogranicza liczbę kroków, a przy okazji pomaga zmniejszyć ryzyko błędów. Nadanie pac...

Ile kosztuje przekształcenie JDG w spółkę z o.o.?
 4 miesięcy temu
Decyzja o przejściu z jednoosobowej działalności na spółkę z o.o. to krok milowy w rozwoju firmy. Większość przedsiębiorców na starcie zadaje sobie jedno pytanie: ile to naprawdę kosztuje? Odpowiedź nie jest jedną kwotą, ponieważ proces ten składa si...

Jeżdżą po mieście i włamują się na telefony korzys...
4 miesięcy temu
Wyobraź sobie, iż stoisz w korku. Albo spacerujesz po chodniku z psem. Tymczasem w samochodzie na światłach siedzi typ, który uśmiecha się i w tym samym momencie zarabia tysiące złotych. Bo w bagażniku samochodu ma “SMS Blastera“. Tym sprzętem przejm...

Jak iPhone chroni Twoje dane?
4 miesięcy temu
Bezpieczeństwo telefona to dziś coś więcej niż tylko blokada ekranu. W telefonie przechowujemy zdjęcia, dane logowania, aplikacje bankowe i prywatne wiadomości. Nic dziwnego, iż coraz więcej użytkowników zwraca uwagę na to, jak ich urządzenie chroni ...
Czym jest Microsoft Entra Backup and Recovery?
5 miesięcy temu
Przez długi czas odzyskiwanie zmian w Microsoft Entra opierało się głównie na kilku osobnych mechanizmach: soft-delete dla części obiektów, logach audytowych, eksportach konfiguracji i ręcznym odtwarzaniu ustawień. Microsoft Entra Backup and Recovery...
Nowa fala ataków na użytkowników Windowsa. NWHStea...
5 miesięcy temu
Analitycy z Malwarebytes ostrzegają przed nowymi kampaniami, które łączy wspólny mianownik – infostealer ochrzczony przez badaczy jako NWHStealer. Malware jest dostarczany do użytkowników na wiele różnych sposobów: od zmodyfikowanych instalatorów Pro...
BlackFile nasila ataki vishingowe na sektor retail...
5 miesięcy temu
Wprowadzenie do problemu / definicja BlackFile to nowo zidentyfikowana grupa cyberprzestępcza, która koncentruje się na wymuszeniach i kradzieży danych w organizacjach z sektora handlu detalicznego oraz hospitality. Jej znakiem rozpoznawczym są ataki...
Fast16: 20-letni malware, który zmienia historię c...
5 miesięcy temu
Wprowadzenie do problemu / definicja Odkrycie frameworka malware o nazwie fast16 podważa dotychczasowe przekonanie, iż Stuxnet był pierwszym dojrzałym przykładem państwowego cyber-sabotażu wymierzonego w procesy o strategicznym znaczeniu. Z najnowszy...
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© PORZĄDEK 2026. Wszelkie prawa zastrzeżone.